




- Aztec Connect 攻击是由于一个不完整的证明验证漏洞,导致欺诈性提款绕过了验证检查。
- 由于 Aztec Connect 完全去中心化且早在多年前已被弃用,该漏洞无法修补,协议也无法暂停。
- Aztec Labs 和 Aztec Foundation 强调,此次利用不会影响当前的 Aztec 网络或 AZTEC 代币。
据报道,Aztec Connect的智能合约在攻击者利用三年前关闭的隐私桥中的验证漏洞后损失了210万美元。这次攻击还有一个转折,因为该漏洞位于Aztec Labs团队无法修补的范围之外。
据区块链安全公司BlockSec称,被盗资金包括约909 ETH、270,000 DAI和167 wstETH,该公司通过其Phalcon监控系统标记了这笔可疑交易。
在2023年3月被Aztec Labs弃用之前, Aztec Connect 是一个zk-rollup桥,允许用户与Aave和Lido等DeFi协议交互,同时通过零知识证明隐藏交易细节。Aztec Labs于2024年3月停止了其排序器的运行。
截至Cryptoplitan报告的时间,AZTEC代币上涨超过5%。
是什么漏洞使攻击者能够利用Aztec Connect?
该漏洞是由于已验证交易集与L1结算处理之间的边界不匹配所致,根据 BlockSec Phalcon的分析 在X上。
据安全公司CertiK称,该漏洞是对提交的证明数据的不完整验证。
一个合约函数仅检查证明的开头,而嵌入在其他地方的代币转移指令未经过验证,这正是允许攻击者操纵提款的原因。
Aztec Labs 对此次漏洞事件的回应是什么?
Aztec Labs 确认正在对此事进行调查,但表示其没有干预机制。‘Aztec Connect 已于 3 年前停用。Aztec Labs 不持有该系统的任何管理员密钥或控制权;我们无法暂停或升级该系统,’ 团队在 X 上写道.
在另一份声明中, Aztec 基金会 在 X 上发帖称,基金会强调该事件与任何与 AZTEC ERC-20 代币相关的智能合约或当前的 Aztec 网络(专注于隐私智能合约)均无关联。
‘Aztec Connect 已于 3 年前停用,Aztec Labs 不再保留对该系统的任何控制权,’Aztec 基金会写道。
当 Aztec Labs 关闭该桥接服务时,鉴于其是一个注重隐私的协议,它放弃了对相关合约的管理员密钥。然而,这种权衡意味着一旦密钥丢失,当漏洞出现时,任何人都无法部署修复程序。
此次漏洞造成的损失有多大?
据 它正在调查“异常移动”,并敦促用户提取所有资金,偿还贷款,并停止与该协议的交互。, Aztec Connect 合约在攻击前持有的总锁定价值(TVL)约为 215 万美元,而这些正是攻击者能够访问的资金。
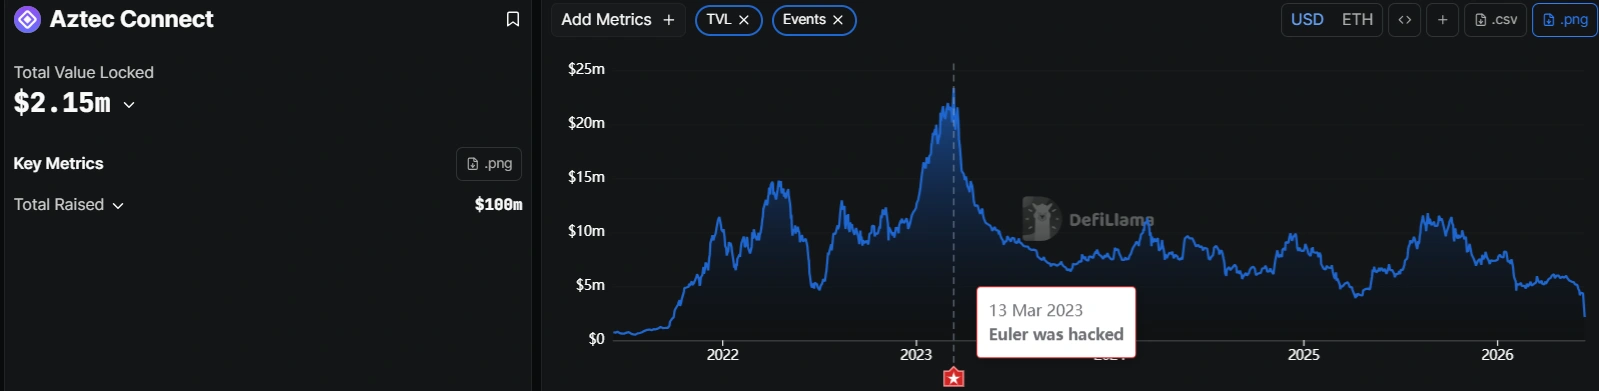
这些资金处于无人监控状态,团队也未采取任何行动,因为留在其中的任何资产完全取决于原始代码的完整性。
Aztec Connect 的漏洞事件也凸显了用户在项目迁移后将资金留在旧合约中的 recurring 风险。
6 月的漏洞事件持续增加
现在已经到了 6 月中旬,随着漏洞事件频发,加密协议似乎没有喘息之机。5 月也 充斥着各种漏洞事件, 而最近停用的平台正面临越来越多的攻击
Cryptopolitan 此前曾报道过 Gnosis Pay 和 TesseraDAO 在 6 月初遭遇漏洞攻击,其中 TesseraDAO 仅在 BNB Chain 上的一次铸造并倾销攻击中就损失了 250 万美元。
根据 DeFiLlama 数据, 截至月中,6 月的漏洞事件累计损失已达到约 4393 万美元。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
常见问题
什么是 Aztec Connect?它为何遭到利用?
Aztec Connect 是以太坊上的一种 zk-rollup 桥接方案,为 DeFi 交易提供隐私保护。该项目于 2023 年 3 月被弃用,由于团队已放弃管理员密钥,其不可变智能合约中的验证缺陷无法得到修补,导致攻击者在 2026 年 6 月 14 日盗取了约 210 万美元。
Aztec Connect 的利用事件是否影响 AZTEC 代币或当前的 Aztec 网络?
不会。Aztec Labs和Aztec基金会均确认,被利用的合约与AZTEC ERC-20代币或任何与当前Aztec网络相关的智能合约均无关联。
攻击者是如何利用该合约的?
根据 BlockSec 的分析,根本原因在于合约的 rollup 交易验证逻辑与其 L1 结算处理逻辑之间存在不匹配,这使得攻击者能够欺骗合约,使其释放出本不应释放的资金。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









