






Transit Finance обязуется вернуть средства после взлома на $1,88 млн, усугубившего потери в мае

- Transit Finance заявляет, что текущие контракты остаются в безопасности и пообещала полный возврат средств, ведя переговоры с хакером.
- Специалисты по кибербезопасности также выявили новые уязвимости, связанные с компрометацией приватных ключей и уязвимым прокси-контрактом в сети Arbitrum.
- Эти инциденты продолжаются на фоне тревожного роста числа атак в сфере криптовалют после рекордных в апреле совокупных потерь в размере $710 млн.
Transit Finance пообещала компенсировать всем пострадавшим пользователям после того, как злоумышленник вывел около $1,88 млн из устаревшего смарт-контракта.
Платформа мониторинга безопасности PeckShield отметила нарушение в Transit Finance, заявив, что украденные средства в настоящее время хранятся на адресе $DAI.
В сообщение в блокчейне отправленное Transit Finance на кошелек атакующего, в котором хакеру было сообщено, что он может получить определенный процент вознаграждения в качестве bug bounty, если согласится сотрудничать в возврате активов.
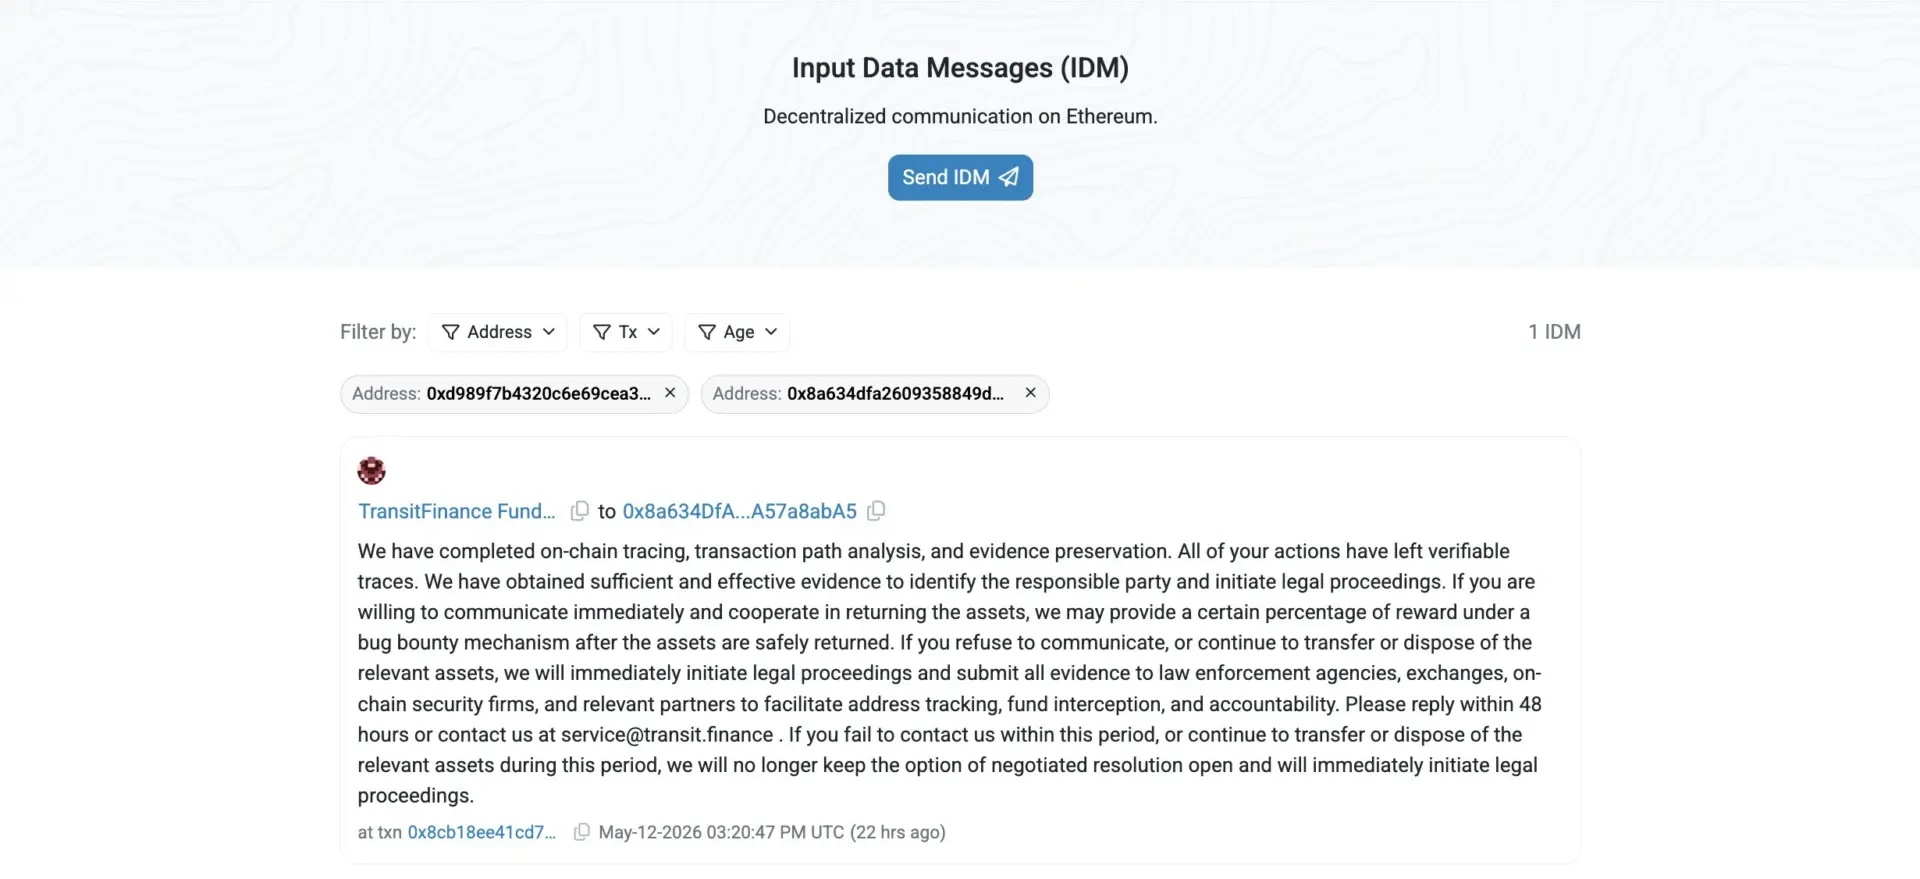
Transit Finance установила 48-часовой срок для ответа со стороны атакующего, добавив, что дополнительные детали о компенсации будут предоставлены через официальные каналы в другом посте.
Что пошло не так с Transit Finance?
Transit Finance объяснила нарушение тем, что взлом произошел в смарт-контракте ранней версии, ранее развернутом в сети TRON.
В заявлении опубликованном в Xпротокол заявил, что контракт был устаревшим с 2022 года, но что «исторические уязвимости в нем были недавно использованы, затронув ограниченное число пользователей».
Команда заявила, что после обнаружения инцидента были проведены расследование, изоляция и меры по смягчению последствий, а 12 мая были приняты меры по устранению. Протокол проинформировал своих пользователей, что им не нужно предпринимать никаких дополнительных действий.
Также было заявлено, что текущая версия смарт-контракта не пострадала и работает безопасно уже более четырех лет, при этом проводятся регулярные аудиты безопасности и мониторинг.
Крипто-эксплойты в мае
Transit Finance не является изолированным случаем, так как платформа безопасности GoPlus Security объявила 12 мая, что зафиксировала два инцидента компрометации закрытых ключей за предыдущие 36 часов, что привело к совокупным потерям в размере $238 000.
Один из инцидентов затронул трейдера @0xUnihax0r, который потерял $200 000, что GoPlus связала с материалами, загруженными в связи с торговым ботом и Telegram. Второй скомпрометированный адрес был связан с предыдущим крупным инцидентом утечки закрытых ключей, в котором участвовало 574 адреса, что предполагает, что тот же вектор воздействия продолжает приносить жертвы спустя недели после первоначального инцидента.
Также 1 мая 12 компания по безопасности блокчейна Blockaid выпустила предупреждение для сообщества касательно Aurellion Labs, протокола токенизированных реальных активов на Arbitrum. Blockaid написала в X: «Неверифицированный прокси EIP-2535 Diamond на Arbitrum был взломан несколько минут назад на сумму ~$456K из-за неинициализированного Diamond / незащищенной функции initialize().»
В совокупности инциденты первых двух недель мая — Transit Finance, Aurellion Labs и компрометации закрытых ключей, отмеченные GoPlus — указывают на то, что в этом месяце уже накопились убытки по нескольким классам уязвимостей.
Может ли май превзойти рекорд крипто-эксплойтов апреля?
В крипто-пространстве было зафиксировано более $710 млн убытков в апреле, при этом DeFi потерял более $609 млн в результате кибератак.
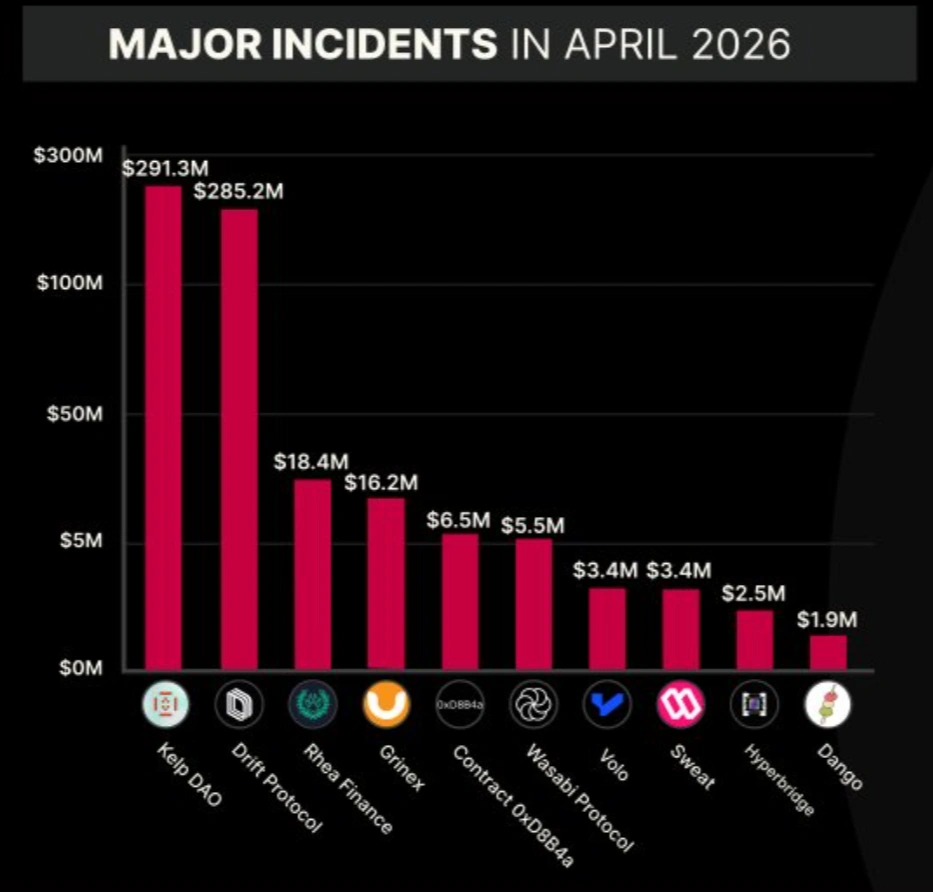
Взлом KelpDAO 19 апреля, в результате которого мост на базе LayerZero понес убытки в размере $293 млн, стал крупнейшим инцидентом в DeFi в 2026 году. За ним последовал убыток Drift Protocol в размере $285 млн, произошедший 1 апреля.
Взлом Drift Protocol был приписан длительной кампании социальной инженерии, проводимой акторами, связанными с Северной Кореей, что стало ближайшим преследователем.
Инциденты мая пока считаются меньшими по отдельности, так как ни один из них пока не приближается к девятизначным убыткам, определившим апрель.
Однако частота атак растет, и ранний ритм месяца не предполагает, что сектор существенно устранил условия, способствующие таким убыткам.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ханна Коллимор
Ханна — писатель и редактор с почти десятилетним опытом ведения блогов и освещения мероприятий в криптоиндустрии. В Cryptopolitan Ханна работает над новостной страницей, освещая и анализируя последние события в сферах DeFi, RWA, криптовалютного регулирования, искусственного интеллекта и передовых технологий. Она окончила Университет Аркадии со степенью бакалавра делового администрирования.









