



Атаки криптоджекинга вернулись, скомпрометировав более 3500 веб-сайтов и незаметно перехватывая браузеры пользователей для майнинга Monero, криптовалюты, ориентированной на конфиденциальность. Кампания была раскрыта компанией по кибербезопасности c/side во вторник, почти через семь лет после закрытия обанкротившегося сервиса Coinhive, популяризировавшего эту тактику с 2017 года.

- Исследователи сообщают, что более 3500 веб-сайтов были скомпрометированы скрытым JavaScript-вредоносным ПО для майнинга Monero без согласия пользователей.
- Вредоносное ПО использует зашифрованный код, Web Workers и соединения WebSocket для обхода обнаружения и постоянного отбора вычислительных ресурсов процессора.
- Атакующие в сфере криптоджекинга также нацеливаются на сайты WordPress и государственные учреждения, включая USAID, используя цепочки поставок и уязвимости, связанные с учетными данными.
По словам исследователей c/side, вредоносное программное обеспечение скрыто в запутанном коде JavaScript, который незаметно развертывает майнер, когда пользователи посещают зараженный сайт. Как только посетитель попадает на скомпрометированную страницу, скрипт тихо оценивает вычислительную мощность устройства. Затем он запускает параллельные Web Workers в фоновом режиме для выполнения операций майнинга без согласия пользователя.
Ограничивая использование процессора и направляя коммуникацию через потоки WebSocket, майнер избегает обнаружения, скрываясь за нормальным браузерным трафиком. «Цель — постепенно отбирать ресурсы, как цифровой вампир, настойчиво», — объяснили аналитики c/side.
Как работает код криптоджекинга
Затем код оценивает, подходит ли устройство для майнинга, и запускает фоновые Web Workers под названием «worcy», которые discreetly выполняют задачи майнинга, не мешая основному потоку браузера. Команды и уровни интенсивности майнинга вставляются с сервера управления и контроля (C2) через соединения WebSocket.
c/side обнаружил код, внедренный на веб-сайте через сторонний JavaScript-файл, загруженный с https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo. Вместо прямой майнинговой активности Monero при первоначальном запуске, скрипт сначала проверяет, поддерживает ли браузер пользователя WebAssembly — стандарт для запуска приложений с высокими требованиями к вычислительной мощности.
Домен хостинга JavaScript-майнера ранее был связан с кампаниями Magecart, известными кражей данных платежных карт. Это может означать, что группа, стоящая за текущей кампанией, имеет историю в киберпреступности.
Угроза распространяется через уязвимости веб-сайтов
В последние недели специалисты по кибербезопасности обнаружили несколько клиентских атак на веб-сайты, работающие на WordPress. Исследователи заметили методы заражения, которые внедряют вредоносный код JavaScript или PHP в сайты WP.
Короткая ссылка Coinhive. Источник: Malwarebytes.com
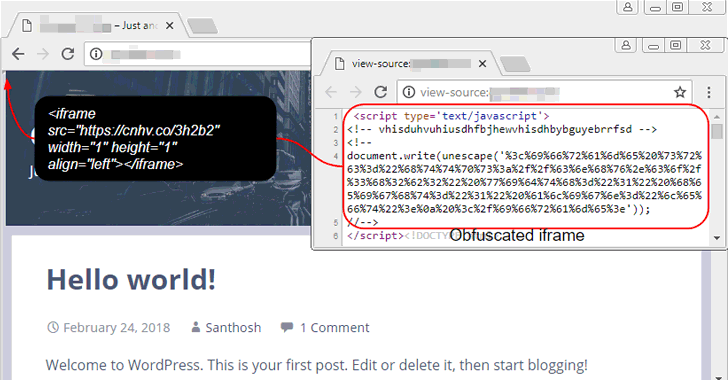
Другие подходы включают изменения в файлах wp-settings.php WordPress для получения полезной нагрузки из ZIP-архивов, размещенных на удаленных серверах. После активации эти скрипты заражают SEO-рейтинг сайта и добавляют контент для улучшения видимости мошеннических веб-сайтов.
C/side упомянул, что версии плагина Gravity Forms 2.9.11.1 и 2.9.12 были скомпрометированы и распространялись через официальный сайт плагина в ходе атаки на цепочку поставок. Измененные версии связываются с внешним сервером для получения дополнительных полезной нагрузки и пытаются создать учетную запись администратора на WordPress сайте.
В одном случае код был внедрен в PHP-скрипт футера темы, что заставляло браузер перенаправлять пользователя на вредоносные веб-сайты. В другом случае использовался поддельный плагин WordPress, названный в честь зараженного домена, который обнаруживал, когда поисковые роботы посещают страницу. Затем он спамил контентом для манипуляции рейтингами поисковых систем, оставаясь скрытым от человеческих посетителей.
Атаки криптоджекинга вернулись, скомпрометировав более 3500 веб-сайтов и незаметно перехватывая браузеры пользователей для майнинга Monero, криптовалюты, ориентированной на конфиденциальность. Кампания была раскрыта компанией по кибербезопасности c/side во вторник, почти через семь лет после закрытия обанкротившегося сервиса Coinhive, популяризировавшего эту тактику с 2017 года. По словам исследователей c/side, вредоносное программное обеспечение скрыто…
Осенью 2024 года Агентство США по международному развитию (USAID) стало жертвой криптоджекинга после того, как Microsoft предупредила агентство о взломанной учетной записи администратора в тестовой среде. Атакующие использовали атаку перебором паролей для доступа к системе, а затем создали вторую учетную запись для операций по майнингу криптовалюты через облачную инфраструктуру Azure USAID.
Осенью 2024 года Агентство США по международному развитию (USAID) стало жертвой криптоджекинга после того, как Microsoft предупредила агентство о взломанной учетной записи администратора в тестовой среде. Злоумышленники использовали атаку с перебором паролей для доступа к системе, а затем создали вторую учетную запись для майнинга криптовалюты через облачную инфраструктуру Azure, принадлежащую USAID.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Флоренс Мучай
Флоренс уже 6 лет освещает новости в сферах криптовалют, игр, технологий и искусственного интеллекта. Её образование по специальности «Компьютерные науки» в Университете науки и технологий Меру, а также обучение управлению в чрезвычайных ситуациях и международной дипломатии в MMUST обеспечили ей отличные языковые навыки, наблюдательность и технические компетенции. Флоренс работала в группе VAP Group и была редактором в нескольких крипто-медиа.









