


Trojan brasileiro sequestra WhatsApp para espalhar phishing de criptomoedas

- O TCLBANKER é um trojan bancário brasileiro que monitora 59 domínios de bancos e criptomoedas.
- O malware se espalha ao sequestrar sessões do WhatsApp Web e contas Outlook das vítimas para enviar mensagens de phishing aos seus contatos.
- Os principais alvos são usuários brasileiros de criptomoedas e fintechs.
Pesquisadores de segurança da Elastic Security Labs descobriram um novo trojan bancário brasileiro chamado TCLBANKER. Quando infecta uma máquina, ele assume o controle das contas WhatsApp e Outlook da vítima e envia mensagens de phishing para seus contatos.
A campanha é rotulada como REF3076. Com base na infraestrutura comum e padrões de código, os pesquisadores vincularam o TCLBANKER à família de malware anteriormente conhecida MAVERICK/SORVEPOTEL.
Trojan se espalha por um construtor de prompts de IA
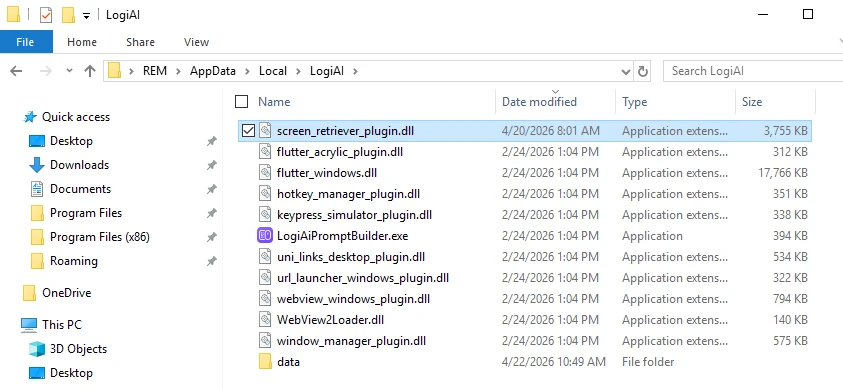
A Elastic Security Labs diz que o malware vem como um instalador trojanizado para o Logi AI Prompt Builder, que é um aplicativo Logitech assinado real. O instalador vem em um arquivo ZIP e usa sideloading de DLL para executar um arquivo malicioso que parece um plugin Flutter.
Uma vez carregado, o trojan implanta dois payloads protegidos pelo .NET Reactor. Um é um módulo bancário e o outro é um módulo worm construído para auto-propagação.
Após o carregamento, o trojan implanta dois payloads protegidos pelo .NET Reactor. Um é um módulo bancário, e o outro é um módulo worm que pode se espalhar.
Verificações anti-análise bloqueiam pesquisadores
Há três partes que compõem a impressão digital que o carregador do TCLBANKER constrói.
- Verificações anti-depuração.
- Informações de disco e memória.
- Configurações de idioma.
A impressão digital gera as chaves de descriptografia para o payload embutido. Se algo parecer errado, como um depurador anexado, um ambiente de sandbox ou espaço em disco baixo, a descriptografia produz lixo, e o malware para silenciosamente.
O carregador também corrige as funções de telemetria do Windows para cegar as ferramentas de segurança. Ele cria trampolines de syscall diretos para evitar hooks de modo de usuário.
Um watchdog está sempre procurando por software de análise como x64dbg, Ghidra, dnSpy, IDA Pro, Process Hacker e Frida. Se alguma dessas ferramentas for encontrada, o payload para de funcionar.
Módulo bancário ativa apenas em computadores brasileiros
O módulo bancário ativa em computadores localizados no Brasil. Há um mínimo de duas verificações de geofencing que olham para código de região, fuso horário, localidade do sistema e layout do teclado.
O malware lê a barra de URL do navegador ativo usando a Automação de Interface do Usuário do Windows. Funciona em muitos navegadores como Chrome, Firefox, Edge, Brave, Opera e Vivaldi, e monitora a URL ativa/URLs a cada segundo.
O malware então compara a URL com uma lista de 59 URLs criptografadas. Esta lista contém links para sites de criptomoedas, bancos e fintechs no Brasil.
Quando uma vítima visita um dos sites visados, o malware abre um WebSocket para um servidor remoto. O hacker então obtém controle remoto total do computador.
Uma vez concedido o acesso, o hacker usa uma sobreposição que coloca uma janela sem borda e no topo sobre todos os monitores. A sobreposição não é visível em capturas de tela, e as vítimas não podem compartilhar o que veem com outras pessoas.
A sobreposição do hacker tem três modelos:
- Um formulário de coleta de credenciais com um número de telefone brasileiro falso.
- Uma tela de progresso de atualização falsa do Windows.
- Uma “tela de espera de vishing” que mantém as vítimas ocupadas.
Bots maliciosos espalham o trojan brasileiro no WhatsApp e Outlook
A segunda carga útil espalha o TCLBANKER para novas vítimas de duas maneiras:
- Aplicativo web do WhatsApp.
- Caixas de entrada/contas do Outlook.
O bot do WhatsApp procura sessões ativas do WhatsApp Web em navegadores Chromium localizando os diretórios de banco de dados locais do aplicativo.
O bot clona o perfil do navegador, então inicia uma instância do Chromium sem cabeça. “Um navegador sem cabeça é um navegador web sem interface gráfica de usuário,” de acordo com a Wikipedia. Ele então injeta JavaScript para burlar a detecção de bots e colhe os contatos da vítima.
No final, o bot envia mensagens de phishing contendo o instalador do TCLBANKER para os contatos da vítima.
O bot do Outlook se conecta por meio de automação de Component Object Model (COM). A automação COM permite que um programa controle outro programa.
O bot extrai endereços de e-mail da pasta Contatos e do histórico da caixa de entrada, e então envia e-mails de phishing usando a conta da vítima.
Os e-mails têm a linha de assunto “NFe disponível para impressão”, que significa em inglês, “Nota Fiscal Eletrônica Disponível para Impressão”. O link leva a um domínio de phishing que se passa por uma plataforma de ERP brasileira.
Como os e-mails são enviados de contas reais, é mais provável que contornem os filtros de spam.
Na semana passada, o Cryptopolitan relatou que pesquisadores identificaram quatro trojans Android direcionados a +800 aplicativos de criptomoedas, bancários e de mídia social com sobreposições de login falsas.
Em outro relatório, um malware chamado StepDrainer tem esvaziado carteiras em +20 redes blockchain usando interfaces de conexão de carteira Web3 falsas.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Perguntas Frequentes
O que é o TCLBANKER e como ele se propaga?
O TCLBANKER é um trojan bancário brasileiro entregue por meio de um instalador da Logitech adulterado. Ele sequestra sessões do WhatsApp Web e contas de e-mail Outlook das vítimas para enviar mensagens de phishing aos seus contatos.
Quais plataformas de criptomoedas o TCLBANKER visa?
O trojan monitora uma lista criptografada de 59 domínios brasileiros de bancos, fintechs e criptomoedas. Ele ativa uma sessão de controle remoto quando a vítima visita qualquer um desses sites em seu navegador.
Como o TCLBANKER evita a detecção por pesquisadores de segurança?
O malware gera uma impressão digital do ambiente com base em verificações anti-depuração, hardware do sistema e configurações de idioma, e usa essa impressão digital para descriptografar sua carga útil. Se alguma verificação falhar, a carga útil nunca será descriptografada e a execução será interrompida silenciosamente.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Randa Moses
Randa Moses é editora e repórter na Cryptopolitan, cobrindo tecnologia, IA, robótica, criptomoedas, golpes e hacks. Ela atua no espaço de criptomoedas desde 2017. Já ocupou cargos na Forward Protocol, AmaZix e Cryptosomniac. Randa possui graduação em Engenharia Elétrica e Eletrônica pela Universidade de Bradford.









