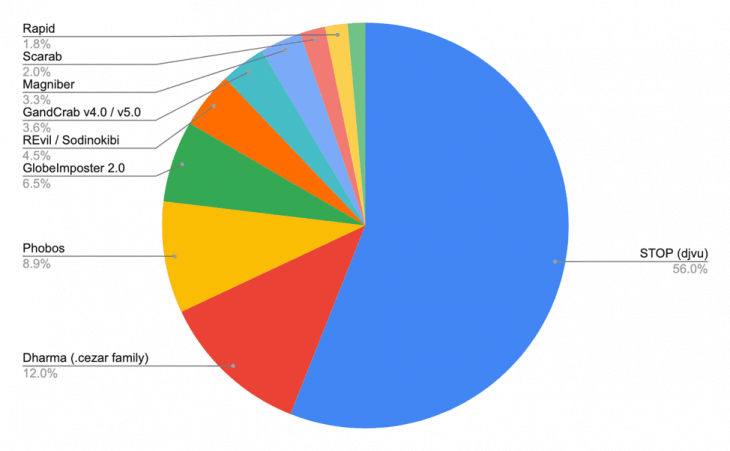
최신 Emisoft 보고서 인식 및 랜섬웨어 보호를 위한 “2019년 랜섬웨어 통계: 2분기~3분기 보고서”는 디지털 세계, 암호화폐 및 비암호화폐 영역 모두에서 사이버 보안 상태를 드러냅니다.
Emisoft의 보고서는 ID Ransomware 프로젝트를 통해 수집된 230,000건 이상의 제출 데이터에 기반합니다. 사용자는 ID Ransomware 프로젝트 웹사이트에 감염된 파일을 업로드하여 컴퓨터에 영향을 준 랜섬웨어를 확인할 수 있습니다.
랜섬웨어 보호: 비트코인을 위한 STOP 또는 DJVU 없음 1
보고서는 랜섬웨어 공격의 기술로 STOP 또는 DJVU 랜섬웨어가 56%(565)의 시간 동안 보고되었음을 드러냅니다. 프로젝트 웹사이트에는 76,000건(76000)의 STOP 또는 DJVU 항목이 등록되었습니다.
랜섬웨어는 AES-256 암호화를 적용하여 비트코인 가치의 490달러($490)를 요구합니다. 초기 버전은 일부 무료 소프트웨어를 통해 해결할 수 있지만 최신 공격은 더 고급 암호화를 사용하고 있습니다.
랜섬웨어 보호: Dharma (.cezar 계열) 없음 2
.cezar 계열 랜섬웨어인 Dharma는 전체 피해자의 최대 12%에 감염된 것으로 발견되었습니다. Dharma는 주로 중소기업과 중소기업에 타겟팅되기 때문에 기업 수준 랜섬웨어라고 부를 수 있습니다. Dharma는 이메일 감염과 RDP 포트를 통해 피해자를 착취합니다.
흥미롭게도 Dharma (.cezar 계열) 랜섬웨어는 몸값 금액을 명시하지 않습니다. 대신 피해자에게 이메일을 통해 랜섬웨어 배포자에게 연락하여 몸값을 협상하도록 지시합니다.
이 랜섬웨어는 깨질 수 있으며, 과거 텍사스 Altus Baytown Hospital은 몸값 지불을 거부했을 뿐만 아니라 파일을 성공적으로 검색하기 위해 사설 기술 컨설턴트를 고용했습니다.
랜섬웨어 보호: Phobo 없음 3
Dharma 랜섬웨어의 먼 사촌인 Phobo도 유사한 원칙으로 작동하지만 더 치명적이고 조용할 것으로 믿어집니다. 이 랜섬웨어는 주로 재무 유동성이 짧은 시간 내에 가능해질 수 있는 기업 및 공공实体를 주로 타겟팅합니다.
2019년에 명성을 얻은 초보자인 Phobo는 전체 랜섬웨어 공격의 거의 9%(8.9%)를 차지합니다. Dharma와 유사하게 Phobo도 피해자에게 연락하여 몸값을 협상하도록 요구합니다.
Wyoming 지역 학교 구역은 제3자 기술 컨설턴트를 통해 파일을 검색하기 위해 몸값 금액보다 더 많은 금액을 지불했습니다. 보험 회사는 무려 38,000달러($38000)를 지불했습니다. 그러나 이 금액은 몸값 금액보다 10,000달러($10000) 적었습니다.
랜섬웨어 보호: GlobeImposter 4 없음 2.0
이 랜섬웨어의 이름인 GlobeImposter 2.0은 그 자체로 단서입니다. 오직 하나의 목적, 즉 탐색하고 파괴하기 위해 만들어진 프로그램에게 부여된 정통 랜섬웨어 이름입니다.
그러나 운 좋게도, 랜섬웨어 자체는 이름만큼 효과적이지 않으며, 모든 피해자의 불과 6.5%만이 GlobeImposter 2.0 랜섬웨어에 감염되었습니다.
AES-256 암호화를 사용하고 비트코인으로 몸값을 요구하는 또 다른 프로그램입니다. 검색 비용은 최대 8,000달러($8000)에 이를 수 있지만, 알려진 몸값은 항상 1~10 비트코인 사이입니다.
랜섬웨어 보호: REvil / Sodinokibi 없음 5
REvil 및 Sodin이라는 많은 이름을 가진 이 랜섬웨어는 Sodinokibi 랜섬웨어의 다양한 이름입니다. 보고된 모든 랜섬웨어 사건의 약 4.5%를 차지하는 가장 치명적인 것 중 하나입니다.
GrandCrab 랜섬웨어의 같은 마스터의 산물일 것으로 믿어지며, 아마도 상위 10위 중 가장 치명적이지만, 운 좋게도 세계의 한 부분에서 포화 상태입니다.
이 랜섬웨어는 텍사스의 22개 정부 및 구역 사무실에 영향을 미쳤습니다. 사무실들은 몸값을 지불하지 않기로 결정했으며, 부분적인 검색만 보고되었으며, 대부분의 사무실은 데이터베이스를 처음부터 다시 구축해야 했습니다. 이 악의적인 아기로부터 멀리 떨어져 안전하기 위해 모든 랜섬웨어 보호 조치를 사용하십시오.
랜섬웨어와 비트코인 몸값은 암호화폐 영역뿐만 아니라 기원 국가에도 수치심을 가져옵니다. 그러나 이 서사는 계속되고 있으며 영원히 계속될 가능성이 있으며 랜섬웨어 보호가 우리의 유일한 희망입니다.
디지털, 인쇄 및 홍보 업계에서 10 년 이상의 경력을 갖춘 저널리스트, 작가, 편집자, 연구원, 전략가로 활동 중인 Saad 는 '창의성, 품질, 정시성'을 모토로 일해 왔습니다. 그는 향후 자립형 교육 기관을 설립하여 무료 교육을 제공하는 것을 목표로 하고 있습니다. 사이버 범죄, 사기, 블록체인, 암호화폐 등 다양한 주제를 연구하고 집필하며 다채로운 포트폴리오를 보유하고 있습니다.