







- 해커들이 링크드인에서 비즈니스 연결을 사칭하여 맞춤형 macOS 악성코드를 배포, 크립토 개발자를 표적 삼았습니다.
- 이 그룹은 자격 증명을 탈취하고 CI/CD 파이프라인을 침해합니다.
- JINX-0164는 적어도 한 번의 확인된 공급망 공격을 트로이 목마화된 npm 패키지를 통해 수행했습니다.
JINX-0164라는 해커 그룹은 LinkedIn을 통해 암호화폐 개발자들에게 연락하여 가짜 미팅을 초대하고, 이를 통해 개발자의 기계를 커스텀 macOS 멀웨어에 감염시키고 있습니다.
이 멀웨어는 로그인 자격 증명을 탈취하고 개발자가 소프트웨어를 빌드하고 배포하는 데 사용하는 파이프라인을 하이재킹합니다. 클라우드 보안 기업 Wiz는 2026년 5월 27일 이러한 발견 사항을 발표했습니다.
가짜 미팅 링크가 개발자 기계에 AUDIOFIX 멀웨어를 설치하다
Wiz의 사고 대응 팀은 이 그룹이 최소한 2025년 중반으로 거슬러 올라가는 공격과 연결되어 있다고 밝혔습니다.
공격자는 합법적으로 보이는 프로필을 사용하여 LinkedIn의 개발자에게 연락하고 비즈니스 통화를 제안한 후, Microsoft Teams 또는 유사한 화상 회의 도구처럼 보이는 가짜 웹사이트 링크를 보냅니다.
AUDIOFIX는 피해자가 미팅 URL이라고 믿는 것을 클릭할 때 silently 설치를 시작하는 macOS 바이러스입니다. 이 바이러스는 Intel 및 Apple Silicon Mac에서 작동하며, 가짜 Apple 사이트에 저장된 스크립트를 통해 전달됩니다. 이 바이러스는 재부팅 후에도 작동을 계속하도록 설정되고, 시스템 오디오 구성 요소로 가장하며, 공격자와 HTTPS를 통해 통신합니다.
기계 내부에 설치된 후, 이 바이러스는 macOS Keychain의 저장된 비밀번호, 브라우저 자격 증명, SSH 키, AWS, GCP, Azure용 클라우드 액세스 토큰, 암호화폐 지갑 데이터를 수집합니다. 또한 Wiz는 공격자들이 직접 비밀번호를 피싱하여 인코딩된 파일에 저장하고 있음을 발견했습니다.
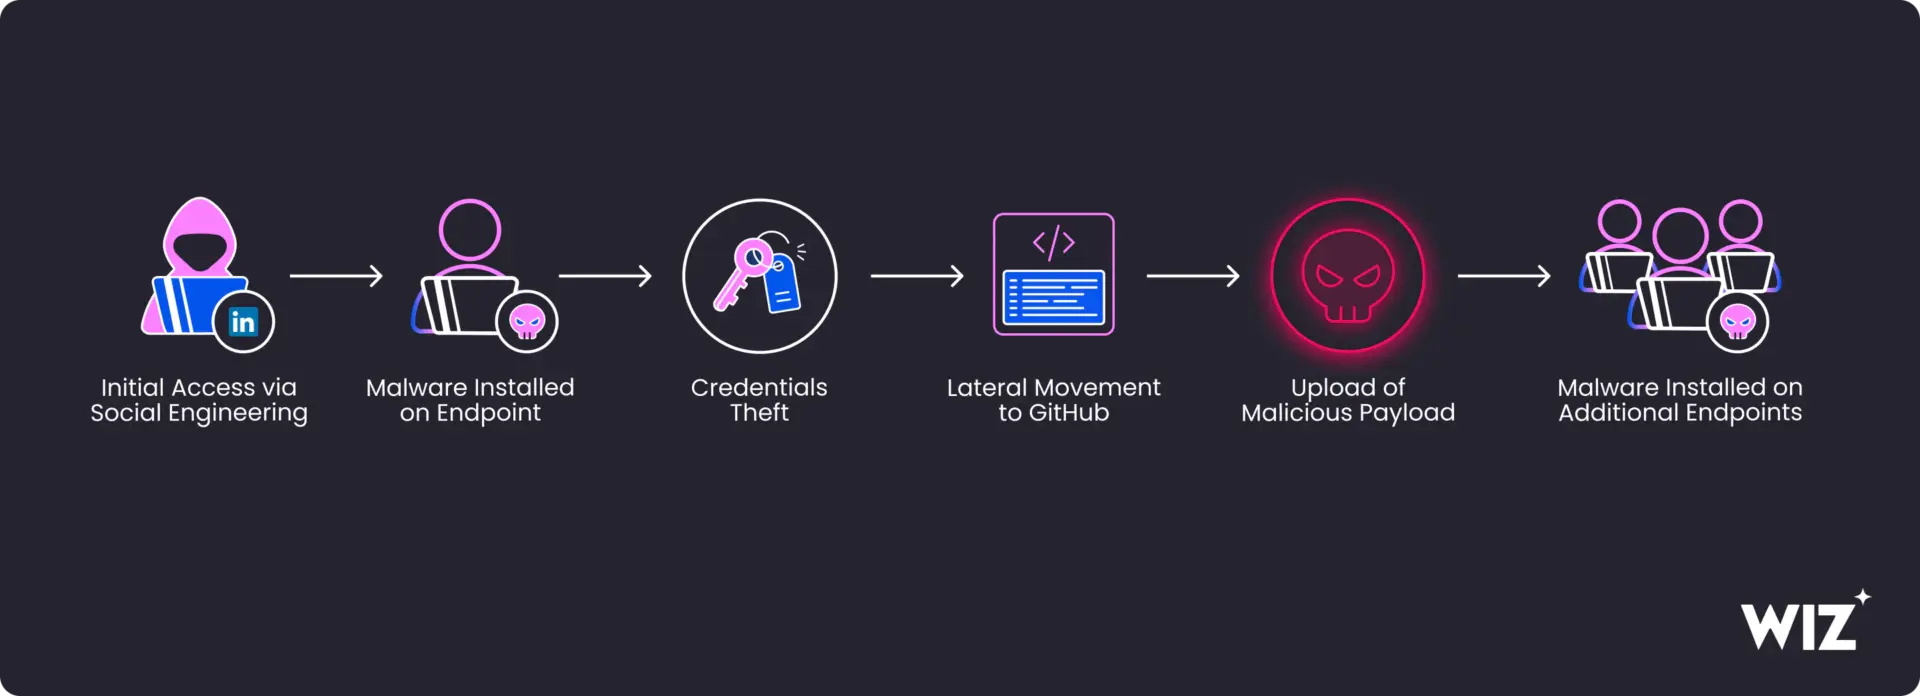
JINX-0164는 내부 코드 저장소와 개발 인프라를 노린다는 점에서 다른 정보 탈취형 멀웨어와 다릅니다.
2026년 초의 사례 연구에서 Wiz는 공격자들이 도난당한 GitHub 토큰을 사용하여 nord-stream이라는 오픈소스 도구를 통해 CI/CD 파이프라인에서 비밀 정보를 추출하는 방법을 문서화했습니다. 그런 다음 공격자들은 Git 커밋 메타데이터를 위조하여 합법적인 개발자를 사칭하고 악성 코드를 main 브랜치에 푸시하거나 기존 브랜치를 하이재킹하여 내부 저장소에 AUDIOFIX 멀웨어를 주입했습니다.
다른 개발자들은 이러한 오염된 저장소에서 풀링하고 빌드하는 과정에서 자동으로 감염되었습니다. 조직 자체의 개발 워크플로우가 배포 메커니즘이 되었습니다. 검증된 GPG 서명이 없는 커밋을 경고하는 GitHub의 Vigilant Mode는 적어도 한 사례에서 사칭을 적발했습니다.
이 그룹은 공개 npm 패키지에 대한 확인된 공급망 공격도 수행했습니다. 2026년 4월 7일, JINX-0164는 @velora-dex/sdk 버전 4.9.1을 트로이 목마로 변조하여 base64로 인코딩된 명령을 주입했는데, 이 명령은 원격 스크립트를 가져와 실행하여 MINIRAT을 배포했습니다. MINIRAT은 지속성과 원격 명령 실행에 중점을 둔 경량 Go 기반 백도어입니다.
공격자들은 암호화폐 개발자의 현금과 코드를 노린다
AUDIOFIX와 MINIRAT은 datahub[.]ink, cloud-sync[.]online, byte-io[.]us와 같은 명령 및 제어 도메인을 공유합니다. 공격자들은 실제 위치를 숨기기 위해 Mullvad VPN, Astrill VPN, ExpressVPN을 통해 활동을 라우팅합니다.
Wiz는 JINX-0164를 UNC1069 및 Sapphire Sleet와 같은 북한 위협 클러스터와 전술적 유사점을 발견했지만, 직접적인 인프라 중복은 발견하지 못했습니다. 그들은 JINX-0164를 구별되고 재정적 동기를 가진 위협 행위자로 명명합니다.
5월, 해커들은 공식 Mistral AI Python 라이브러리를 포함하여 170개 이상의 npm 및 PyPI 패키지를 침해했습니다. 이 공격은 암호화폐 및 AI 개발자가 소유한 GitHub 토큰과 클라우드 자격 증명을 노출시켰습니다. 이는 또한 유효한 SLSA Build Level 3 출처 증명서를 탑재한 악성 패키지의 첫 번째 문서화된 사례로, 빌드 무결성을 검증하는 데 사용되는 암호화 신뢰 모델을 무너뜨렸습니다.
암호화폐 및 AI 개발자를 해킹하는 것은 보통 현금과 가치 있는 코드로 이어집니다. 암호화폐 연구소/회사는 사이버 보안 조치를 강화하고 승인되지 않은 액세스나 악성 활동에 대한 CI/CD 파이프라인을 검토해야 합니다. 승인되지 않은 GitHub 작업, 검증되지 않은 서명이 있는 커밋 및 이상한 VPN 연결은 모두 경고 신호입니다. LinkedIn을 통해 전송된 미팅에 참여한 개발자는 컴퓨터를 바이러스에 대해 스캔해야 합니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
자주 묻는 질문
JINX-0164란 무엇인가요?
JINX-0164는 Wiz가 식별한 2025년 중반 이후 활동 중인 금전적 동기의 위협 행위자입니다.
JINX-0164 공격은 어떻게 시작되나요?
공격자는 신뢰할 수 있는 프로필을 사용하여 개발자에게 링크드인으로 연락하고 가상 미팅을 제안한 후 악성 도메인의 링크를 전송합니다. 피해자가 가짜 미팅 클라이언트를 실행하면 AUDIOFIX라는 macOS 악성코드가 전달됩니다.
크립토 개발자가 침해를 의심할 경우 무엇을 해야 하나요?
개발자는 GitHub 토큰, SSH 키, 클라우드 자격 증명 및 모든 암호화폐 지갑 키를 교체해야 합니다. 또한 CI/CD 파이프라인에서 무단 활동을 감사하고 저장소에서 검증되지 않은 커밋을 확인해야 합니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

란다 모세스
란다 모세스는 Cryptopolitan의 편집자이자 기자로, 기술, AI, 로봇공학, 암호화폐, 사기 및 해킹을 담당합니다. 그녀는 2017년부터 암호화폐 분야에서 활동해 왔으며, 포워드 프로토콜, 아마직스, 크립토소니아크에서 역할을 수행했습니다. 란다는 브래드포드 대학교에서 전기전자공학을 전공했습니다.









