




- TCLBANKER은 59개의 은행 및 암호화폐 도메인을 모니터링하는 브라질 기반 뱅킹 트로이목마입니다.
- 이 악성코드는 피해자의 WhatsApp Web 세션과 Outlook 계정을 하이재킹하여 연락처에게 피싱 메시지를 발송합니다.
- 브라질의 암호화폐 및 핀테크 사용자가 주요 표적입니다.
Elastic Security Labs의 보안 연구원들은 TCLBANKER라는 새로운 브라질산 은행 트로이목마를 발견했다. 기계를 감염시키면 피해자의 WhatsApp과 Outlook 계정을 장악하고 연락처에게 피싱 메시지를 보낸다.
이 캠페인은 REF3076으로 명명되었다. 공통 인프라와 코드 패턴을 기반으로 연구원들은 TCLBANKER를 이전에 알려진 악성코드 패밀리인 MAVERICK/SORVEPOTEL과 연결했다.
트로이목마, AI 프롬프트 빌더를 통해 확산
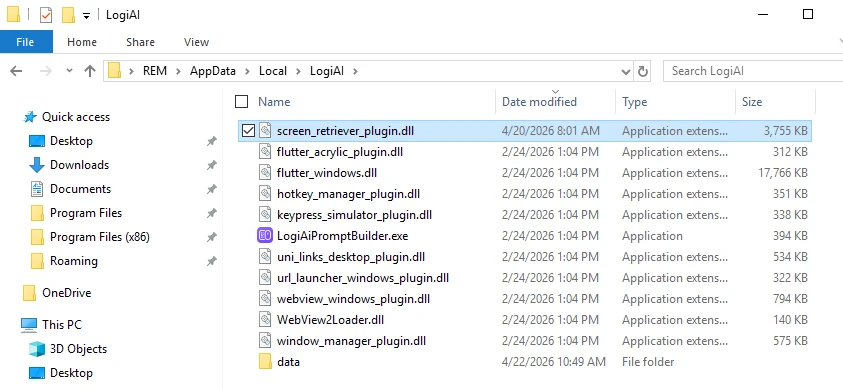
Elastic Security Labs 은 이 악성코드가 실제 서명된 Logitech 앱인 Logi AI Prompt Builder의 트로이목마 설치 프로그램 형태로 제공된다고 밝혔다. 설치 프로그램은 ZIP 파일로 제공되며, DLL 사이드로딩을 사용하여 Flutter 플러그인처럼 보이는 악성 파일을 실행한다.
한 번 로드되면 트로이목마는 두 개의 .NET Reactor로 보호된 페이로드를 배포한다. 하나는 은행 모듈이고 다른 하나는 자체 전파를 위해 구축된 웜 모듈이다.
로드된 후 트로이목마는 두 개의 .NET Reactor로 보호된 페이로드를 배포한다. 하나는 은행 모듈이고, 다른 하나는 자신을 확산시킬 수 있는 웜 모듈이다.
분석 방지 체크가 연구원을 차단
TCLBANKER의 로더가 생성하는 지문은 세 부분으로 구성된다.
- 디버깅 방지 체크.
- 디스크 및 메모리 정보.
- 언어 설정.
이 지문은 내장 페이로드의 암호화 키를 생성한다. 디버거가 연결되거나 샌드박스 환경이거나 디스크 공간이 부족하는 등 문제가 있는 경우 암호화가 깨진 데이터를 생성하며, 악성코드는 조용히 중단된다.
로더는 또한 Windows 원격 측정 기능을 패치하여 보안 도구를 무력화한다. 사용자 모드 훅을 피하기 위해 직접 시스템 호출 트랩도어를 생성한다.
워치독은 항상 x64dbg, Ghidra, dnSpy, IDA Pro, Process Hacker, Frida와 같은 분석 소프트웨어를 감시한다. 이러한 도구 중 하나가 발견되면 페이로드가 작동을 중단한다.
은행 모듈은 브라질 컴퓨터에서만 활성화
은행 모듈은 브라질에 위치한 컴퓨터에서 활성화된다. 지역 코드, 시간대, 시스템 로케일, 키보드 레이아웃을 확인하는 최소 두 가지 지오펜싱 체크가 있다.
악성코드는 Windows UI Automation을 사용하여 활성 브라우저 URL 표시줄을 읽는다. Chrome, Firefox, Edge, Brave, Opera, Vivaldi 등 다양한 브라우저에서 작동하며, 활성 URL/URL들을 매초 모니터링한다.
악성코드는 URL을 59개의 암호화된 URL 목록과 일치시킨다. 이 목록에는 브라질의 암호화폐, 은행 및 핀테크 웹사이트 링크가 포함되어 있다.
피해자가 표적 웹사이트 중 하나를 방문하면, 악성코드는 원격 서버로 WebSocket을 연다. 해커는 이제 컴퓨터의 완전한 원격 제어를 얻는다.
접근이 허용되면 해커는 모든 모니터 위에 테두리가 없고 최상위 창을 올리는 오버레이를 사용한다. 이 오버레이는 스크린샷에 표시되지 않으며, 피해자는 자신이 보는 것을 다른 사람과 공유할 수 없다.
해커의 오버레이에는 세 가지 템플릿이 있다.
- 가짜 브라질 전화번호가 포함된 자격 증명 수집 양식.
- 가짜 Windows 업데이트 진행 화면.
- 피해자를 바쁘게 유지하는 ‘보이스 피싱 대기 화면’.
악성 봇이 WhatsApp과 Outlook을 통해 브라질산 트로이목마를 확산
두 번째 페이로드는 다음 두 가지 방식으로 TCLBANKER를 새로운 피해자에게 확산한다.
- WhatsApp 웹 앱.
- Outlook 받은편지함/계정.
WhatsApp 봇은 Chromium 브라우저에서 앱의 로컬 데이터베이스 디렉토리를 찾아 활성 WhatsApp Web 세션을 찾는다.
봇은 브라우저 프로필을 복제한 후 헤드리스 Chromium 인스턴스를 실행한다. Wikipedia에 따르면 “헤드리스 브라우저는 그래픽 사용자 인터페이스가 없는 웹 브라우저”이다. 그런 다음 봇은 자바스크립트를 주입하여 봇 감지를 우회하고 피해자의 연락처를 수집한다.
마지막으로 봇은 TCLBANKER 설치 프로그램이 포함된 피싱 메시지를 피해자의 연락처에게 보낸다.
Outlook 봇은 구성 요소 개체 모델(COM) 자동화를 통해 연결한다. COM 자동화는 프로그램이 다른 프로그램을 제어할 수 있게 한다.
봇은 연락처 폴더와 받은편지함 기록에서 이메일 주소를 가져온 다음, 피해자의 계정을 사용하여 피싱 이메일을 보낸다.
이메일의 제목은 “NFe disponível para impressão”로, 영어로는 “인쇄 가능한 전자 송장”을 의미한다. 이는 브라질 ERP 플랫폼을 사칭하는 피싱 도메인으로 연결된다.
이메일이 실제 계정에서 발송되므로 스팸 필터를 우회할 가능성이 더 높다.
지난주 Cryptopolitan은 연구원들이 가짜 로그인 오버레이를 사용하여 800개 이상의 암호화폐, 은행 및 소셜 미디어 앱을 표적으로 삼는 4가지 안드로이드 트로이목마를 확인했다고 보도했다.
다른 보고서에서 StepDrainer라는 악성코드는 가짜 Web3 지갑 연결 인터페이스를 사용하여 20개 이상의 블록체인 네트워크 전반에서 지갑을 탈취하고 있다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
자주 묻는 질문
TCLBANKER란 무엇이며 어떻게 확산됩니까?
TCLBANKER은 트로이목마 변조된 Logitech 설치 파일을 통해 배포되는 브라질 기반 뱅킹 트로이목마입니다. 이 트로이목마는 피해자의 WhatsApp Web 세션과 Outlook 이메일 계정을 하이재킹하여 연락처에게 피싱 메시지를 발송합니다.
TCLBANKER이 표적으로 삼는 암호화폐 플랫폼은 무엇입니까?
이 트로이목마는 59개의 브라질 은행, 핀테크, 암호화폐 도메인에 대한 암호화된 목록을 모니터링하며, 피해자가 브라우저에서 해당 사이트 중 하나를 방문하면 원격 제어 세션을 활성화합니다.
TCLBANKER은 보안 연구자의 탐지를 피하기 위해 어떤 방법을 사용합니까?
악성코드는 안티디버깅 검사, 시스템 하드웨어 및 언어 설정을 기반으로 환경 지문을 생성한 후, 이를 사용하여 페이로드를 복호화합니다. 검사 중 하나라도 실패하면 페이로드가 복호화되지 않고 실행이 조용히 중단됩니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

란다 모세스
란다 모세스는 Cryptopolitan의 편집자이자 기자로, 기술, AI, 로봇공학, 암호화폐, 사기 및 해킹을 담당합니다. 그녀는 2017년부터 암호화폐 분야에서 활동해 왔으며, 포워드 프로토콜, 아마직스, 크립토소니아크에서 역할을 수행했습니다. 란다는 브래드포드 대학교에서 전기전자공학을 전공했습니다.









