






Un nuevo hackeo en la ciudad: se advierte a los usuarios de criptomonedas sobre ataques de phishing disfrazados de enlaces de reuniones de Zoom

- SlowMist descubrió un fraude de phishing que utilizaba enlaces falsos de Zoom para instalar malware y robar datos de billeteras de criptomonedas de las víctimas.
- Los hackers utilizaron un sitio que imitaba a Zoom para desplegar archivos maliciosos y robar datos sensibles, como claves privadas y credenciales de billeteras digitales.
- Más de 1 millón de dólares en fondos robados fueron transferidos a través de grandes exchanges, incluyendo Binance y Gate.io, y convertidos a USDT.
SlowMist ha llamado la atención sobre un nuevo fraude de phishing dirigido a usuarios de criptomonedas. El fraude se disfraza de reuniones falsas de Zoom para distribuir malware que roba datos sensibles. Implica enlaces falsos de Zoom que engañan a las víctimas para que descarguen archivos maliciosos destinados a extraer activos de criptomonedas.
Según la plataforma de seguridad blockchain SlowMist, los atacantes detrás del fraude utilizaron una técnica de phishing sofisticada que implicaba un dominio que imitaba el dominio legítimo de Zoom. El sitio web de phishing, “app[.]us4zoom[.]us,” se parece mucho a la interfaz del sitio web genuino de Zoom.
⚠️¡Cuidado con los ataques de phishing disfrazados de enlaces de reuniones de Zoom!🎣 Los hackers recopilan datos de usuarios y los descifran para robar información sensible como frases mnemotécnicas y claves privadas. Estos ataques suelen combinar ingeniería social y técnicas de troyano. Lea nuestro análisis completo⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) 27 de diciembre de 2024
Se pide a las víctimas que hagan clic en un botón “Iniciar reunión”, que se espera que las lleve a una sesión de Zoom. Sin embargo, en lugar de abrir la aplicación de Zoom, el botón inicia la descarga de un archivo malicioso titulado “ZoomApp_v.3.14.dmg.”
Se descubre el engaño de ejecución de malware y robo de datos
Una vez descargado, el archivo malicioso activa un script que solicita la contraseña del sistema del usuario. El script ejecuta un ejecutable oculto llamado “.ZoomApp”, diseñado para acceder y recopilar información sensible del sistema, incluidas las cookies del navegador, los datos de la Llavera (KeyChain) y las credenciales de billeteras de criptomonedas.
Según expertos en seguridad, el malware está específicamente diseñado para dirigirse a usuarios de criptomonedas, con la intención de robar claves privadas y otros datos cruciales de la billetera. El paquete descargado, una vez instalado, ejecutará un script llamado “ZoomApp.file.”
Al ejecutarse, el script solicita a los usuarios que ingresen su contraseña del sistema, entregando sin saberlo a los hackers el acceso a datos sensibles.
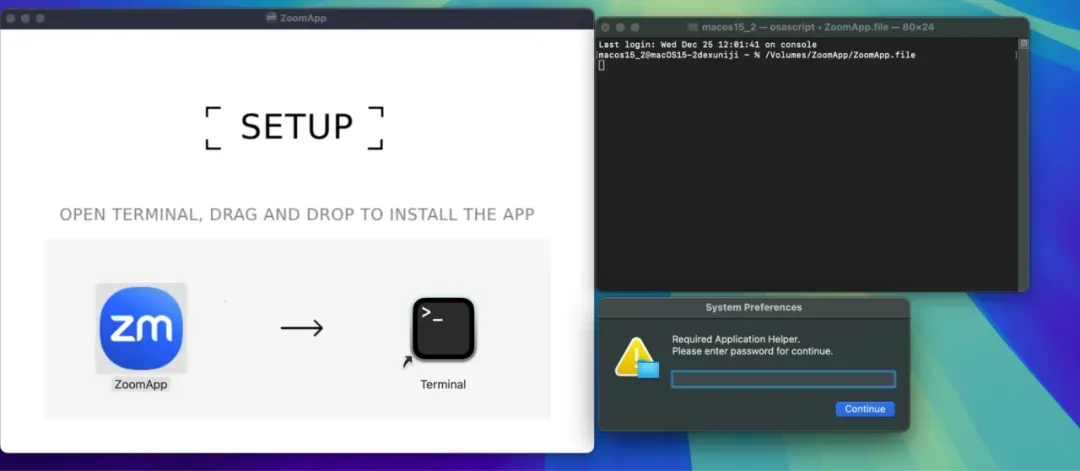
Después de descifrar los datos, SlowMist reveló que el script finalmente ejecuta un osascript, que transfiere la información recopilada a los sistemas backend de los atacantes.
SlowMist también trazó la creación del sitio de phishing a hace 27 días, sospechando la participación de hackers rusos. Estos hackers han estado utilizando la API de Telegram para monitorear la actividad en el sitio de phishing, rastreando si alguien hizo clic en el enlace de descarga. Según el análisis de la empresa de seguridad, los hackers comenzaron a atacar a las víctimas tan pronto como el 14 de noviembre.
Los fondos robados se movieron a través de varios intercambios
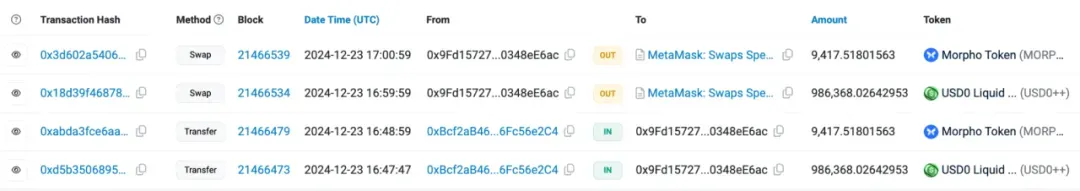
SlowMist utilizó la herramienta de seguimiento en cadena MistTrack para investigar los movimientos de los fondos robados. La dirección del hacker, identificada como 0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac, habría obtenido más de 1 millón de dólares en criptomonedas, incluyendo USD0++, MORPHO y ETH.
En un análisis detallado, MistTrack reveló que la dirección del hacker había intercambiado USD0++ y MORPHO por 296 ETH.
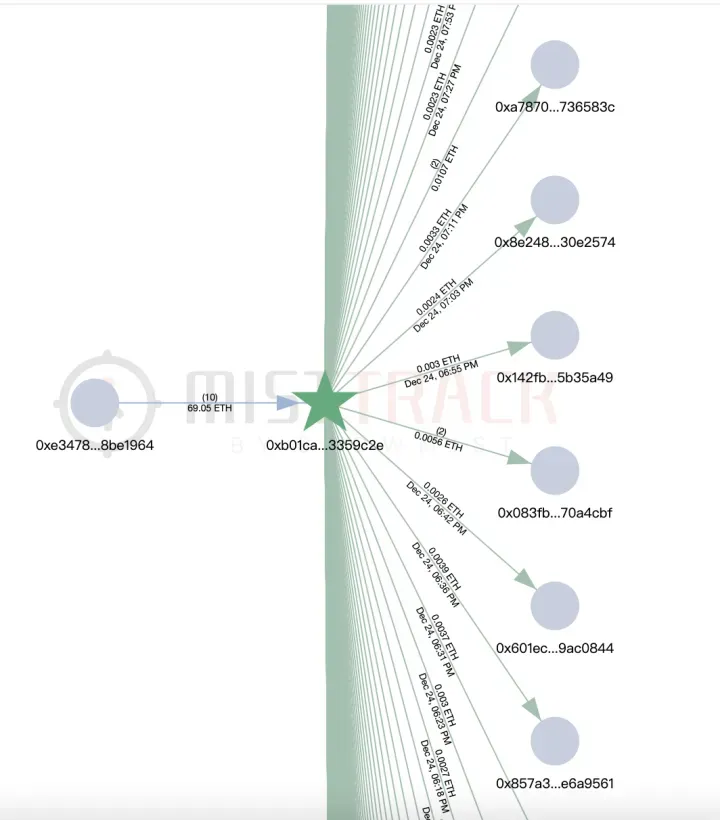
Una investigación adicional mostró que la dirección del hacker recibió pequeñas transferencias de ETH desde otra dirección, 0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e, que parecía ser responsable de proporcionar tarifas de transacción para el esquema del hacker.
Se ha encontrado que la dirección transfiere pequeñas cantidades de ETH a casi 8.800 otras direcciones, lo que sugiere que puede ser parte de una plataforma más grande dedicada a financiar tarifas de transacción para actividades ilícitas.
Una vez reunidos los fondos robados, fueron canalizados a través de varias plataformas. Binance, Gate.io, Bybit y MEXC fueron entre los intercambios que recibieron la criptomoneda robada. Los fondos luego se consolidaron en una dirección diferente, con transacciones fluyendo hacia varios intercambios, incluido FixedFloat y Binance. Allí, los fondos robados se convirtieron en Tether (USDT) y otras criptomonedas.
Los criminales detrás de este esquema han logrado evadir la captura directa utilizando métodos complejos para lavar y convertir sus ganancias ilícitas en criptomonedas de uso generalizado. SlowMist advirtió a los entusiastas de las criptomonedas que el sitio de phishing y las direcciones asociadas pueden seguir atacando a usuarios desprevenidos.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Florence Muchai
Florence ha estado cubriendo durante los últimos 6 años noticias sobre criptomonedas, juegos, tecnología e inteligencia artificial. Sus estudios de Ciencias de la Computación en la Universidad de Ciencias y Tecnología de Meru y Gestión de Desastres y Diplomacia Internacional en MMUST la dotan adecuadamente de habilidades lingüísticas, de observación y técnicas. Florence ha trabajado en VAP Group y como editora en varias casas de medios de criptomonedas.









