





Kaspersky: Los principales estafadores apuntan a ladrones digitales con claves falsas de carteras cripto para robar fondos


- Los estafadores atraen a ladrones cripto compartiendo frases semilla de carteras con fondos falsos, explotando transferencias de comisiones para robar tokens TRX.
- Kaspersky reveló que la campaña implica el uso de comentarios en YouTube, donde los ladrones digitales son engañados para exponer los datos de sus carteras cripto.
- La empresa de seguridad ha identificado varias estafas en 2024, incluida la campaña “Tusk”, que utiliza malware para interceptar transacciones cripto y recopilar credenciales privadas.
La firma de ciberseguridad Kaspersky ha descubierto un fraude único dirigido a ladrones de criptomonedas. El esquema atrae a posibles oportunistas con carteras de cripto que parecen cargadas, solo para desviar sus fondos cuando intentan acceder al cebo. Esta maniobra ingeniosa demuestra la creciente sofisticación de los cibercriminales en el espacio de los activos digitales.
Según Kaspersky, los principales estafadores se hacen pasar por usuarios de criptomonedas ingenuos compartiendo públicamente las frases semilla, las claves necesarias para acceder a las carteras de cripto, en comentarios de YouTube. Estos comentarios, publicados por cuentas recién creadas, a menudo incluyen una súplica de ayuda para transferir fondos de una cartera que supuestamente contiene activos significativos.
“Los estafadores han inventado un nuevo truco… Publican las frases semilla de las carteras cripto en los comentarios de YouTube utilizando cuentas recién creadas”, detalló el analista de Kaspersky, Mikhail Sytnik, en un reciente artículo de blog.
No hay honor entre ladrones: cómo funciona el fraude de la clave privada
Una cartera observada por Kaspersky contenía aproximadamente 8.000 USDT en la red Tron. Para acceder a estos fondos, un ladrón primero tendría que enviar TRX, el token nativo de la cadena de bloques, para cubrir las tarifas de red.
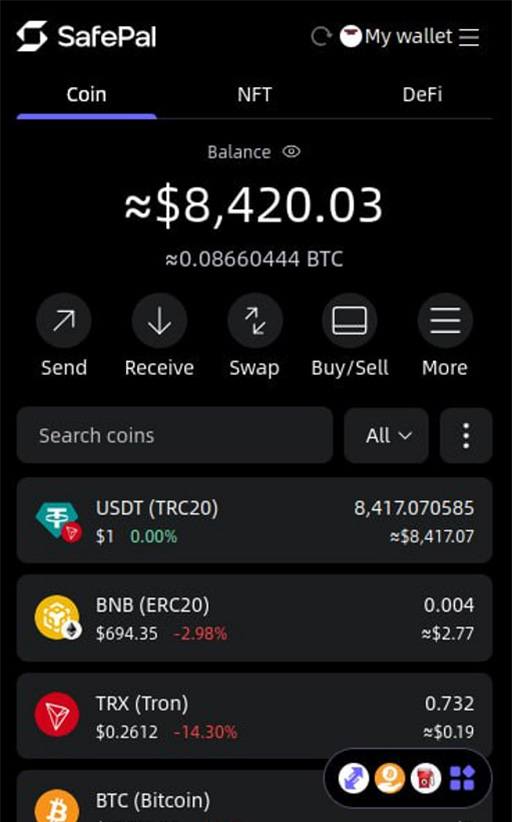
El esquema aprovecha principalmente a individuos que buscan explotar el supuesto error "tonto" de otros. Una vez dentro de la cartera cebo, estos ladrones digitales encuentran una cartera llena de USDT, un token TRC20 vinculado al dólar estadounidense.
Dado que la cartera no tiene suficiente TRX para realizar retiros, se les pide que envíen fondos desde sus propias carteras. Esta acción activa el "desvío", redirigiendo el TRX a la dirección del estafador.
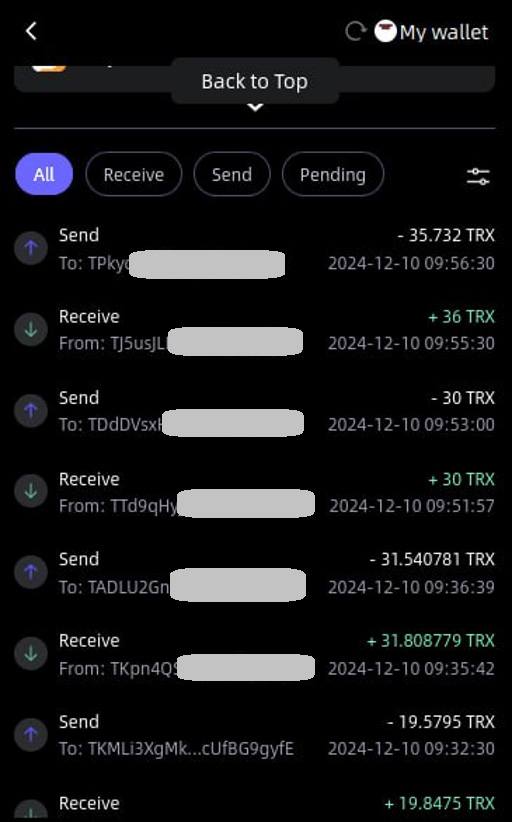
Los estafadores han manipulado el sistema; en cuanto se envía TRX, este se redirige inmediatamente a una billetera separada controlada por los atacantes, dejando al ladrón con las manos vacías.
El análisis de Kaspersky comparó a los estafadores con Robin Hoods digitales, dirigidos contra actores poco éticos en el espacio cripto. Sin embargo, las víctimas finales siguen siendo quienes dejan que su codicia supere su prudencia.
La empresa de seguridad insta a los usuarios de criptomonedas a tener precaución con la reutilización repetida de las mismas frases semilla en múltiples comentarios. Esto podría ser una operación bien planificada y coordinada para robar sus activos.
Campañas de estafa dirigidas a usuarios de criptomonedas
Los hallazgos de Kaspersky van más allá de las estafas con frases semilla. En agosto, el Equipo Global de Respuesta a Emergencias (GERT) de la compañía identificó una campaña fraudulenta más amplia dirigida a usuarios de Windows y macOS en todo el mundo.
Esta operación emplea sitios web falsos pulidos para imitar servicios legítimos, como plataformas cripto, juegos de rol en línea y herramientas de IA. Estas sofisticadas imitaciones están diseñadas para atraer a las víctimas a compartir información confidencial o descargar malware.
«La correlación entre diferentes partes de esta campaña y su infraestructura compartida sugiere una operación bien organizada, posiblemente vinculada a un único actor o grupo con motivos financieros específicos», declaró Ayman Shaaban, jefe de Respuesta a Incidentes del GERT de Kaspersky.
Bautizada como “Tusk”, la investigación de Kaspersky reveló que la campaña incluye diversas suboperaciones dirigidas a temas relacionados con criptomonedas, videojuegos e IA. La infraestructura maliciosa también se extiende a otros 16 temas, ya sean subcampañas retiradas o nuevas aún por lanzarse.
Las cadenas de código malicioso descubiertas durante la investigación mostraron comunicación entre los servidores de los atacantes en ruso, con referencias al término "Mammoth" ("Мамонт"), jerga para "víctima" entre actores de amenazas rusohablantes. Esta pista lingüística contribuyó al nombre de la campaña.
La campaña Tusk emplea malware exfiltrador de información como Danabot y Stealc, así como recortadores que monitorean el portapapeles, algunos de los cuales son variantes de código abierto escritas en Go. Los exfiltadores extraen credenciales, detalles de carteras y otra información sensible, mientras que los recortadores interceptan direcciones de carteras cripto copiadas al portapapeles, reemplazándolas con direcciones maliciosas controladas por los atacantes.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Florence Muchai
Florence ha estado cubriendo durante los últimos 6 años noticias sobre criptomonedas, juegos, tecnología e inteligencia artificial. Sus estudios de Ciencias de la Computación en la Universidad de Ciencias y Tecnología de Meru y Gestión de Desastres y Diplomacia Internacional en MMUST la dotan adecuadamente de habilidades lingüísticas, de observación y técnicas. Florence ha trabajado en VAP Group y como editora en varias casas de medios de criptomonedas.









