Protección contra ransomware: El informe revela los 5 principales ransomware en 2019
El último Emisoft informe para la conciencia y protección contra ransomware, titulado "Estadísticas de ransomware para 2019: Informe del T2 al T3", revela el estado de la ciberseguridad en el mundo digital, tanto en áreas de criptomonedas como no criptomonedas.
El informe de Emisoft se basa en datos de más de doscientas treinta mil (230,000) presentaciones recopiladas a través de un proyecto ID Ransomware.Los usuarios pueden cargar un archivo infectado en el sitio web del proyecto ID Ransomware para descubrir qué ransomware ha afectado a su computadora.
Protección contra ransomware: No 1 STOP o DJVU para Bitcoin
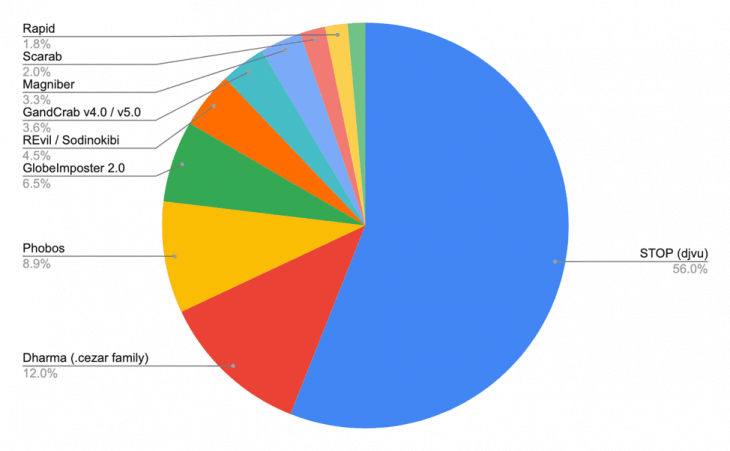
El informe revela que el ransomware STOP o DJVU ha sido reportado el cincuenta y seis por ciento (56%) de las veces como la tecnología detrás del ataque de ransomware. Se registraron más de setenta y seis mil (76,000) entradas de STOP o DJVU en el sitio web del proyecto.
El ransomware aplica cifrado AES-256 en los archivos del usuario exigiendo un rescate de cuatrocientos noventa dólares ($490) en Bitcoin. Las versiones iniciales pueden ser remediadas mediante algún software gratuito, pero los ataques más recientes están utilizando cifrados más avanzados.
Protección contra ransomware: No 2 Dharma (familia .cezar)
Se ha encontrado que un ransomware de la familia .cezar llamado Dharma está infectando hasta el doce por ciento de las víctimas totales. Dharma es lo que podrías llamar un ransomware de nivel empresarial ya que apunta principalmente a pequeñas y medianas empresas. Dharma explota a las víctimas a través de infecciones por correo electrónico y puertos RDP.
Sin embargo, curiosamente, el ransomware Dharma (familia .cezar) no especifica un monto de rescate; en su lugar, instruye a las víctimas a contactar a los distribuidores de ransomware por correo electrónico para negociar el rescate.
Este ransomware es rompible, y en el pasado, un hospital, Altus Baytown Hospital en Texas, no solo se negó a pagar el rescate, sino que también contrató a un consultor tecnológico privado para recuperar los archivos con éxito.
Protección contra ransomware: No 3 Phobo
Un primo lejano del ransomware Dharma, Phobo, también funciona bajo principios similares pero se cree que es más mortal y silencioso. El ransomware apunta principalmente a entidades comerciales y públicas donde la liquidez financiera puede hacerse posible a corto plazo.
Phobo, siendo un novato que ganó fama en 2019, representa casi el nueve por ciento (8.9%) de los ataques de ransomware totales. Similar a Dharma, Phobo también requiere que la víctima contacte y negocie el rescate.
El Distrito Escolar del Área de Wyoming terminó pagando más que el dinero del rescate para recuperar los archivos a través de un consultor tecnológico de terceros. Una abrumadora suma de treinta y ocho mil dólares ($38,000) fue pagada por la compañía de seguros. Sin embargo, la cantidad fue diez mil dólares ($10,000) menos que el monto del rescate.
Protección contra ransomware: No 4 GlobeImposter 2.0
El nombre de este ransomware, GlobeImposter 2.0, es una pista en sí mismo. Un nombre de ransomware genuino dado a programas hechos solo para un propósito: buscar y destruir.
Sin embargo, afortunadamente, el ransomware en sí no es tan efectivo como el nombre, y solo un mero seis punto cinco por ciento (6.5%) de todas las víctimas fueron infectadas con el ransomware GlobeImposter 2.0.
Otro programa que utiliza cifrado AES-256 y exige rescate en Bitcoin. El costo de recuperación puede ser de hasta ocho mil dólares ($8,000); sin embargo, el rescate conocido siempre está entre uno y diez (1-10) Bitcoins.
Protección contra ransomware: No 5 REvil / Sodinokibi
El ransomware con muchos nombres, REvil y Sodin, son los variados nombres del ransomware Sodinokibi. Uno de los más mortales representa aproximadamente el cuatro punto cinco por ciento (4.5%) de todos los incidentes de ransomware reportados.
Se cree que es la obra maestra del mismo maestro que el ransomware GrandCrab, es quizás el más mortal de los diez principales, sin embargo, afortunadamente saturado en una parte del mundo.
El ransomware es responsable de afectar a más de veintidós (22) oficinas gubernamentales y distritales en Texas. Las oficinas decidieron no pagar el rescate, y solo se reportó una recuperación parcial, mientras que la mayoría de las oficinas tuvieron que reconstruir su base de datos desde cero. Utilice todas las medidas de protección contra ransomware para mantenerse alejado y seguro de este malvado bebé.
El ransomware y los rescates en Bitcoin no solo traen vergüenza a la esfera de las criptomonedas, sino también al país de origen. Sin embargo, la saga continúa y es probable que continúe hasta el fin de los tiempos y la protección contra ransomware es nuestra única esperanza.
Periodista, escritor, editor, investigador y estratega con más de 10 años de experiencia en las industrias digital, impresa y de relaciones públicas, Saad ha trabajado bajo el lema: Creatividad, Calidad y Puntualidad. En sus últimos años promete construir un instituto autosostenible que brinde educación gratuita. Con una cartera diversa, ha estudiado y escrito sobre temas relacionados con ciberdelitos, estafas, blockchain y criptomonedas.