






Hackers norcoreanos desatan malware basado en Nim en redes Web3 y de criptomonedas


- Hackers norcoreanos atacan startups de Web3 mediante invitaciones falsas a reuniones de Zoom.
- La familia de malware NimDoor utiliza lenguajes de programación avanzados para ataques a Mac.
- Los atacantes roban datos del navegador, contraseñas y mensajes de Telegram de las víctimas.
Los hackers norcoreanos han lanzado una campaña de malware sofisticada dirigida a empresas Web3 y de criptomonedas utilizando el malware NimDoor.
SentinelLabs identificó métodos de ataque avanzados que combinan ingeniería social con técnicas de programación complejas para infiltrarse en sistemas Mac y robar información sensible.
Hackers norcoreanos engañan a las víctimas mediante actualizaciones falsas de Zoom
Los atacantes norcoreanos comienzan sus ataques haciéndose pasar por contactos conocidos a través de Telegram, solicitando posteriormente a sus víctimas que organicen reuniones a través de páginas de programación de Calendly. Las víctimas reciben un correo electrónico para descargar lo que parece ser una actualización legítima del software Zoom, con enlaces de reuniones de Zoom suplantados incrustados.
Los atacantes crean dominios que contienen archivos maliciosos presentados como archivos de actualización de soporte de Zoom, con nombres de dominio diseñados para parecerse a las URL reales de reuniones de Zoom. Los dominios suplantados contienen variaciones como support.us05web-zoom.forum y support.us05web-zoom.cloud, que son muy similares a los dominios web reales de Zoom conocidos por los usuarios.
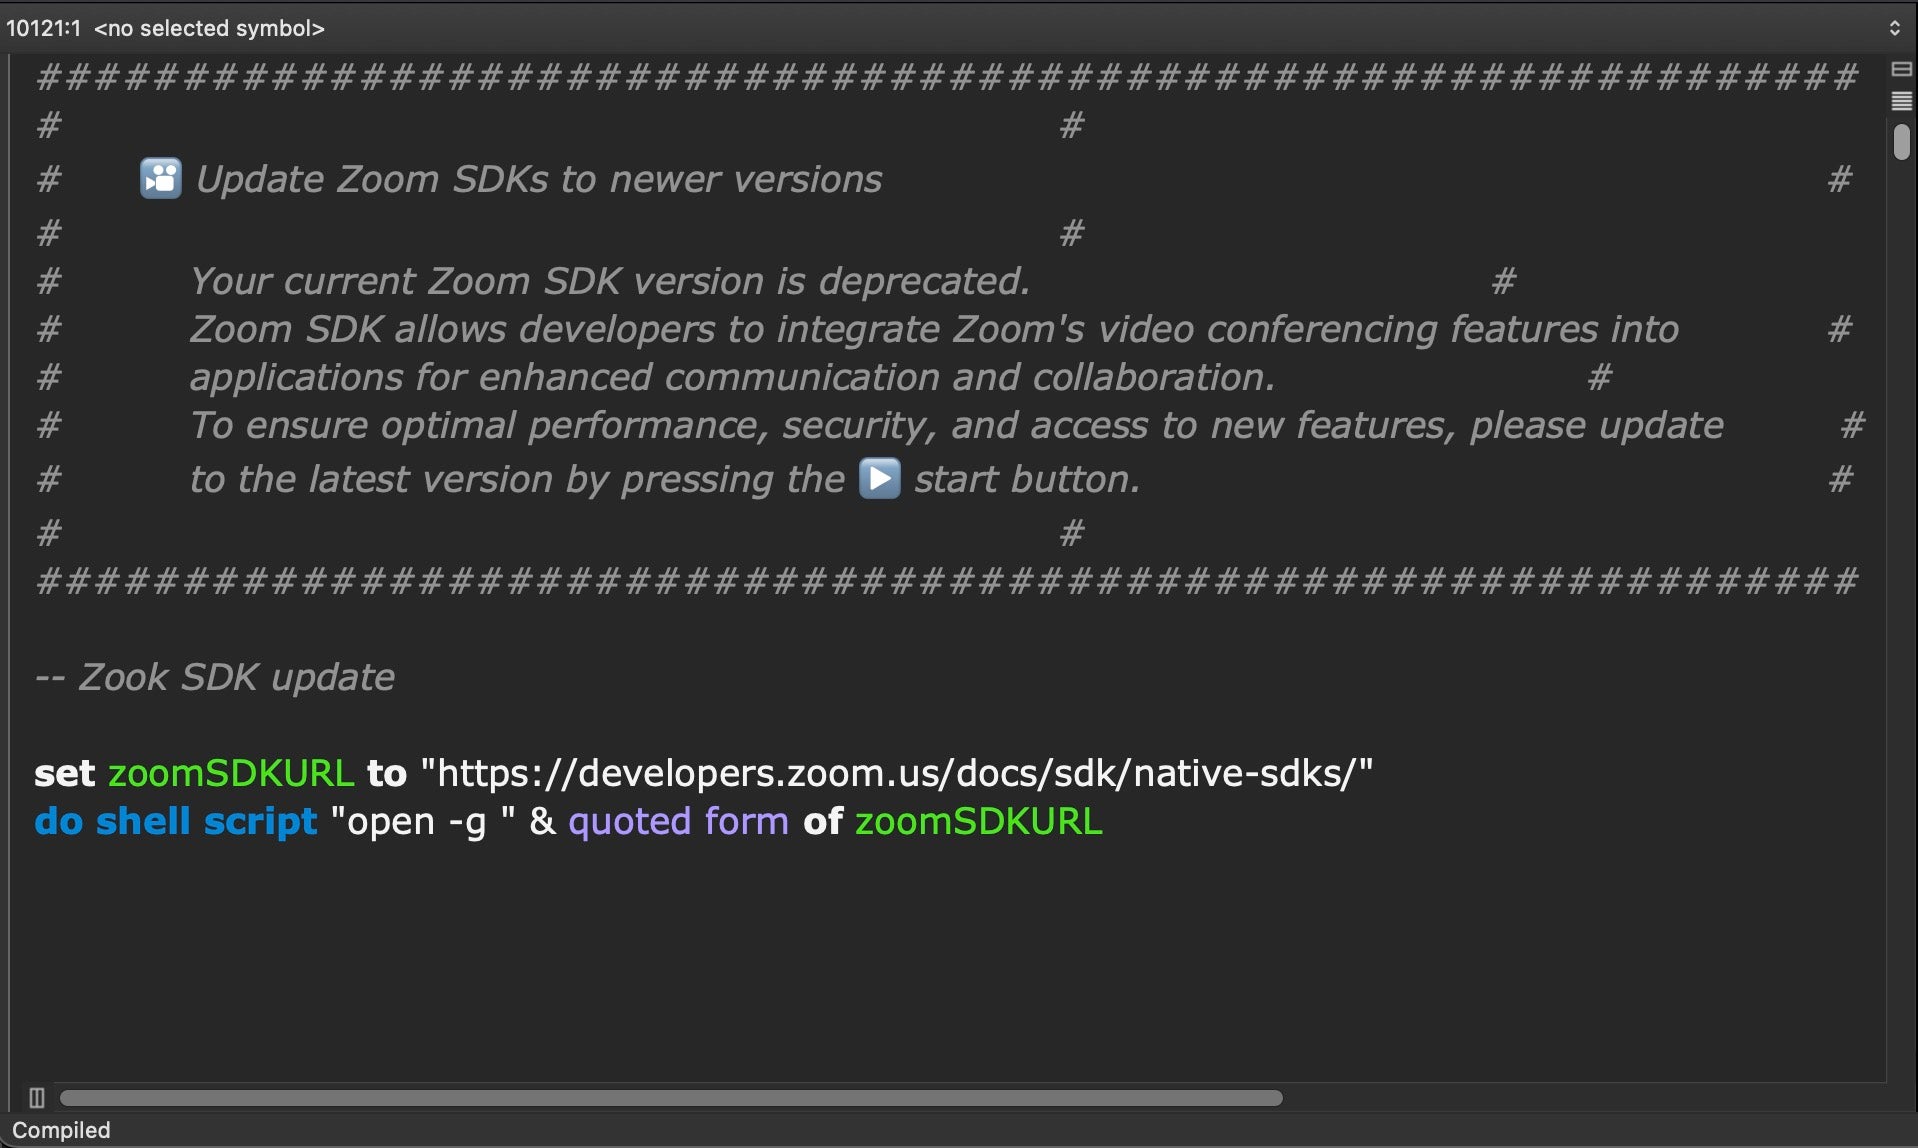
Los programas de ataque tienen miles de líneas de espacio vacío para ocultar su propósito, haciéndolos parecer más grandes y naturales que los programas de ataque simples. Ocultos en estos programas hay solo tres líneas de código de ataque que descargan y ejecutan otros módulos de ataque desde servidores operados por los hackers.
Los investigadores de SentinelLabs descubrieron múltiples dominios concurrentes utilizados por los mismos atacantes, lo que apuntaba a una campaña a gran escala que afectaba a numerosas víctimas con direcciones web personalizadas para cada una. Los errores tipográficos de los archivos de actualización falsos, como “Zook SDK Update” en lugar de “Zoom SDK Update”, son más fáciles de detectar y rastrear por los investigadores de seguridad.
Una vez que la actualización suplantada es ejecutada por las víctimas, el malware carga una URL de redirección legítima de Zoom con un archivo HTML. Esto presenta la infección inicial como legítima mientras inicia encubiertamente los componentes principales del ataque en segundo plano. Esto tiene como propósito engañar a las víctimas para que crean que han ejecutado con éxito un proceso estándar de actualización de software.
El malware NimDoor roba contraseñas y datos personales
La campaña del malware NimDoor utiliza dos rutas de ataque separadas una vez que infecta con éxito las computadoras de las víctimas. La primera ruta se centra en robar información personal, incluidas contraseñas, datos del navegador e historiales de chat de aplicaciones populares. La segunda ruta establece un acceso a largo plazo a los sistemas comprometidos a través de programas ocultos en segundo plano.
El malware apunta a múltiples navegadores web, incluidos Google Chrome, Firefox, Microsoft Edge, Brave y Arc, copiando contraseñas almacenadas, historial de navegación e información de inicio de sesión guardada. También roba contraseñas del sistema almacenadas en los sistemas de gestión de contraseñas integrados de las computadoras Mac y copia archivos de historial de comandos que muestran qué programas han ejecutado los usuarios.
Un componente especializado apunta específicamente a los datos de mensajería de Telegram, robando bases de datos de chats encriptadas y claves de descifrado que permiten a los atacantes leer conversaciones privadas sin conexión. La información de Telegram robada incluye tanto los archivos de mensajes encriptados como las claves especiales necesarias para desbloquear y leer esos mensajes.
Toda la información robada se empaqueta y envía a servidores controlados por los atacantes a través de conexiones encriptadas. El malware crea carpetas ocultas en las computadoras infectadas para almacenar temporalmente los datos copiados antes de la transmisión, utilizando nombres diseñados para parecer archivos del sistema legítimos.
El ataque utiliza lenguajes de programación avanzados, incluidos Nim y C++, que muchos programas de seguridad tienen dificultades para detectar. El malware incluye características que ayudan a evitar la detección por parte del software de seguridad, como comunicarse a través de conexiones web encriptadas y utilizar nombres y ubicaciones de archivos que parecen legítimos.
Los atacantes diseñaron el malware para funcionar específicamente en computadoras Mac, aprovechando las funciones integradas de Mac para ocultar sus actividades y mantener un acceso persistente a los sistemas infectados.
Métodos de persistencia avanzados aseguran la supervivencia del malware
El malware NimDoor incluye métodos para mantener el acceso a las computadoras infectadas incluso después de que los usuarios reinicien sus sistemas o intenten eliminar el software malicioso. Los atacantes utilizan un enfoque ingenioso que reinstala automáticamente el malware cada vez que los usuarios intentan terminarlo o eliminarlo.
Cuando los usuarios intentan detener el proceso del malware o apagar sus computadoras, el malware captura estas señales de terminación y escribe inmediatamente copias de respaldo de sí mismo en ubicaciones ocultas del sistema infectado. Esto crea una situación en la que intentar eliminar el malware activa realmente su proceso de reinstalación.
El malware crea archivos del sistema falsos con nombres diseñados para parecer legítimos, como crear carpetas nombradas después de servicios de Google pero con diferencias sutiles de ortografía que los usuarios normalmente no notan. Estos archivos falsos obtienen permisos de inicio automático que hacen que el malware se ejecute cada vez que la computadora se inicia.
Un componente clave actúa como un programa de monitoreo ligero que se conecta con los servidores de los atacantes cada 30 segundos, enviando información sobre los programas en ejecución y esperando nuevos comandos. Este monitoreo ocurre a través de conexiones aparentemente inocentes que se parecen al tráfico web normal.
El malware también incluye un retraso de 10 minutos antes de volverse completamente activo, lo que ayuda a evitar la detección por parte del software de seguridad que escanea comportamientos inmediatamente sospechosos. Este retraso hace que el malware parezca un programa normal que tarda en iniciarse.
Estos métodos de persistencia por parte de los hackers norcoreanos hacen que el malware sea particularmente difícil de eliminar por completo para los usuarios promedio. Además, a menudo requiere herramientas de seguridad especializadas o asistencia profesional para limpiar por completo los sistemas infectados.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Vignesh Karunanidhi
Vignesh es escritor de contenido cripto, periodista cripto, editor de contenido y gestor de redes sociales. Ha trabajado con Watcher.guru, BeInCrypto, CoinGape, Milkroad y Airdrops durante más de 6 años. Sus habilidades para cubrir noticias de tecnología, robótica, negocios e inteligencia artificial se perfeccionaron gracias a una maestría en Comercio.









