




Kaspersky alerta sobre malware que roba frases semilla de criptomonedas en móviles


- Kaspersky descubre el malware SparkKitty dirigido a frases semilla de criptomonedas mediante OCR.
- El malware se infiltró en la App Store oficial y Google Play a través de aplicaciones infectadas.
- La campaña atacó a usuarios del sudeste asiático mediante juegos de azar y modificaciones de TikTok desde 2024.
Los investigadores de seguridad de Kaspersky han descubierto una campaña de malware móvil que apunta a usuarios de criptomonedas a través de aplicaciones infectadas.
El spyware SparkKitty reportedly roba capturas de pantalla que contienen frases semilla utilizando tecnología de reconocimiento óptico de caracteres (OCR) a través de las plataformas iOS y Android a través de tiendas de aplicaciones oficiales.
El malware SparkKitty se infiltra en tiendas de aplicaciones oficiales apuntando a criptomonedas
Los investigadores de Kaspersky descubrieron la campaña de spyware SparkKitty en enero de 2025, siguiendo su identificación previa del malware SparkCat que apuntaba a billeteras de criptomonedas. La nueva amenaza distribuye aplicaciones maliciosas a través de fuentes no oficiales, así como de las plataformas oficiales de Google Play y App Store, con aplicaciones infectadas ya eliminadas de Google Play después de las notificaciones de los investigadores.
SparkKitty ataca las plataformas iOS y Android con múltiples mecanismos de entrega para cada una. En iOS, las cargas útiles del malware se entregan a través de marcos que se disfrazan de bibliotecas legítimas como AFNetworking.framework o Alamofire.framework, o bibliotecas ofuscadas que se disfrazan de libswiftDarwin.dylib. El malware también se inserta directamente en las aplicaciones.
Los sistemas operativos Android emplean tanto los lenguajes Java como Kotlin, con versiones de Kotlin empleadas como módulos Xposed maliciosos. La mayoría de las versiones del malware secuestran indiscriminadamente todas las imágenes en los dispositivos, aunque los investigadores detectaron clústeres maliciosos similares que empleaban reconocimiento óptico de caracteres para atacar imágenes específicas con información sensible.
La campaña ha estado activa desde al menos febrero de 2024, y también ha compartido tácticas de objetivo e infraestructura con la operación anterior SparkCat.
SparkKitty tiene un alcance más amplio que el ataque dirigido de SparkCat a las frases semilla de criptomonedas porque raspa todas las imágenes disponibles de los dispositivos infectados. Esto tiene el potencial de cosechar otros tipos de información financiera y personal sensible almacenada en las galerías de dispositivos.
Las modificaciones de TikTok de tiendas oscuras sirven como vector de infección principal
Los analistas de Kaspersky inicialmente se encontraron con la campaña al rastrear enlaces regularmente sospechosos que propagaban modificaciones de aplicaciones de TikTok para Android. Las aplicaciones modificadas ejecutaban código de malware adicional cuando los usuarios lanzaban las actividades principales de la aplicación.
Las URL del archivo de configuración se presentaban como botones dentro de las aplicaciones comprometidas, lanzando sesiones de WebView para mostrar TikToki Mall, un portal de compras en línea que acepta criptomonedas para artículos de consumo.
El registro y la compra estaban restringidos para requerir códigos de invitación, por lo que los investigadores no pudieron determinar la legitimidad de la tienda o si estaba operativa. Los vectores de infección de iOS explotan perfiles empresariales del Programa de Desarrolladores de Apple para eludir las restricciones normales de instalación de aplicaciones.
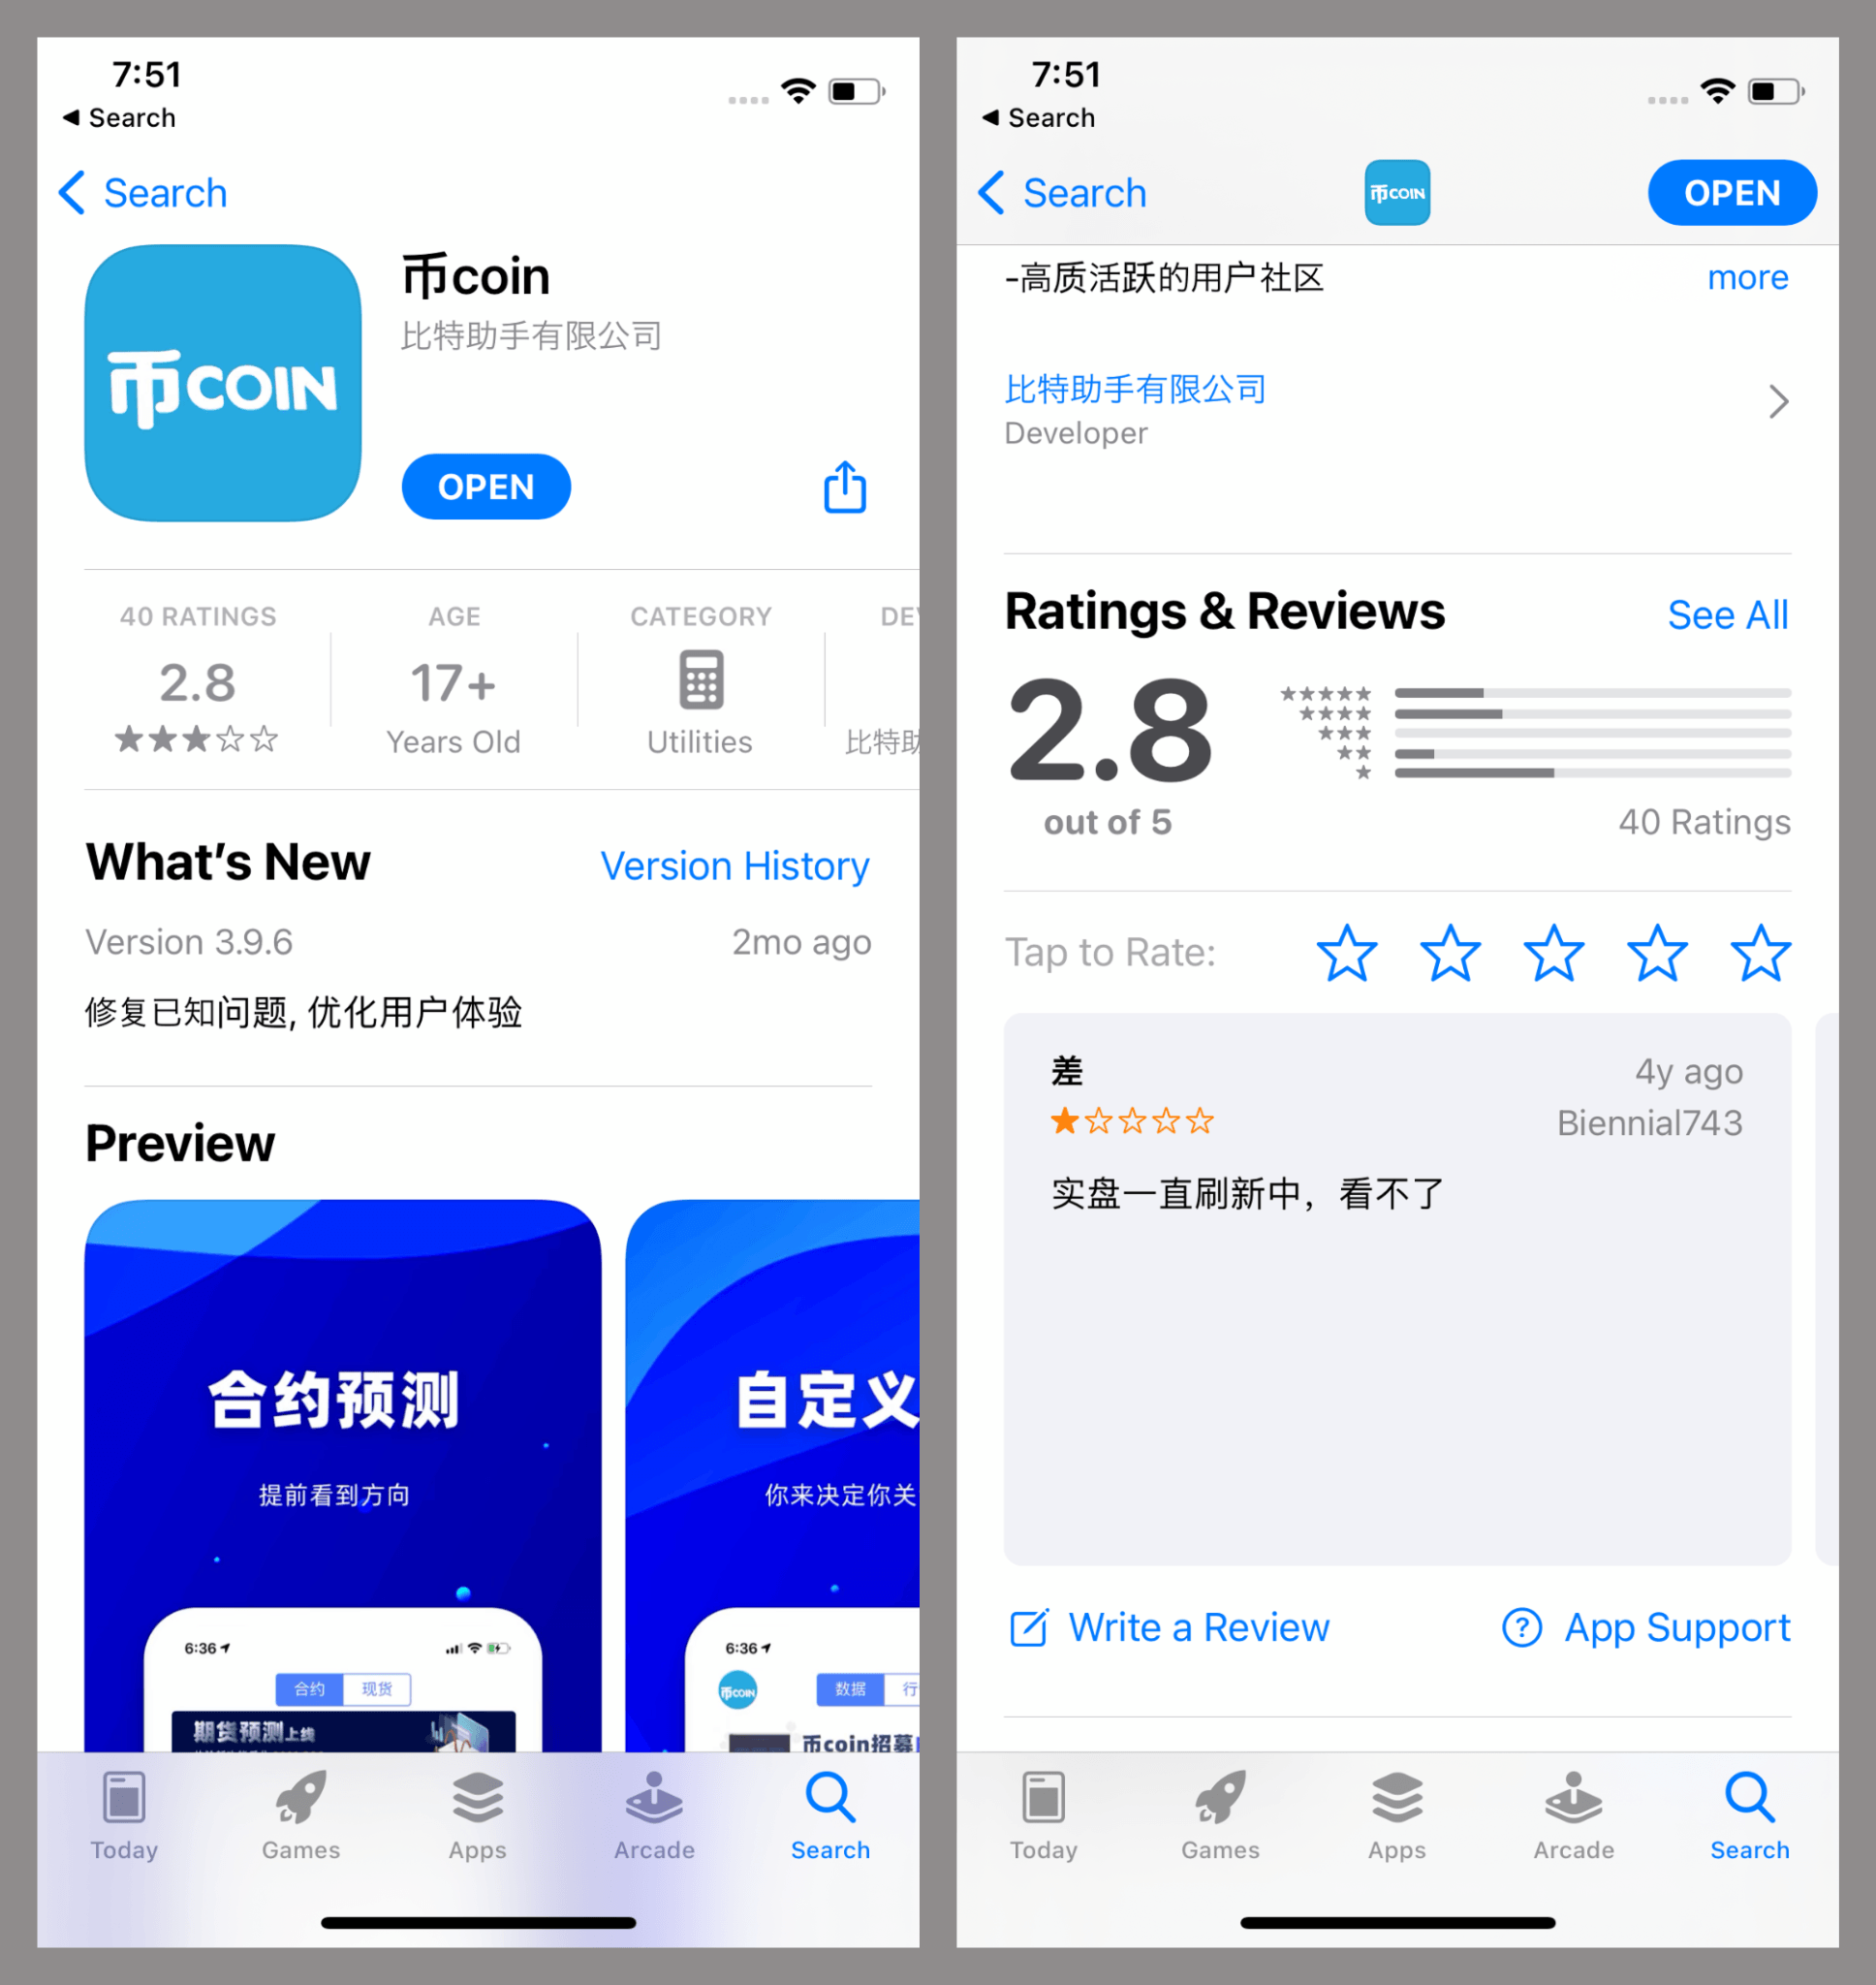
Los atacantes secuestran certificados empresariales para la distribución de aplicaciones a nivel organizacional empresarial, permitiendo que las aplicaciones maliciosas se instalen en cualquier dispositivo sin la aprobación de la App Store. El mal uso de los perfiles empresariales es una táctica generalizada empleada por desarrolladores de aplicaciones inapropiadas como casinos en línea, cracks de software y modificaciones ilegales.
Las versiones infectadas de las aplicaciones de TikTok para iOS solicitan permisos de la galería de fotos durante el inicio, algo que no ocurre en las versiones genuinas de TikTok. El malware está integrado en marcos de trabajo que simulan ser AFNetworking.framework, así como en clases AFImageDownloader modificadas y otros componentes de AFImageDownloaderTool.
Las variantes de malware para Android roban imágenes a través de aplicaciones con temática de criptomonedas
Las versiones de Android de SparkKitty operan a través de aplicaciones con temática de criptomonedas con código malicioso incrustado en los puntos de entrada. El malware solicita archivos de configuración que contienen direcciones de servidores de comando y control, descifrándolos utilizando cifrado AES-256 en modo ECB antes de establecer comunicación con servidores remotos.
El robo de imágenes ocurre mediante procesos en dos etapas que implican la huella digital del dispositivo y mecanismos de carga selectiva. El malware crea hashes MD5 combinando el IMEI del dispositivo, las direcciones MAC y UUID aleatorios, almacenando estos identificadores en archivos en el almacenamiento externo.
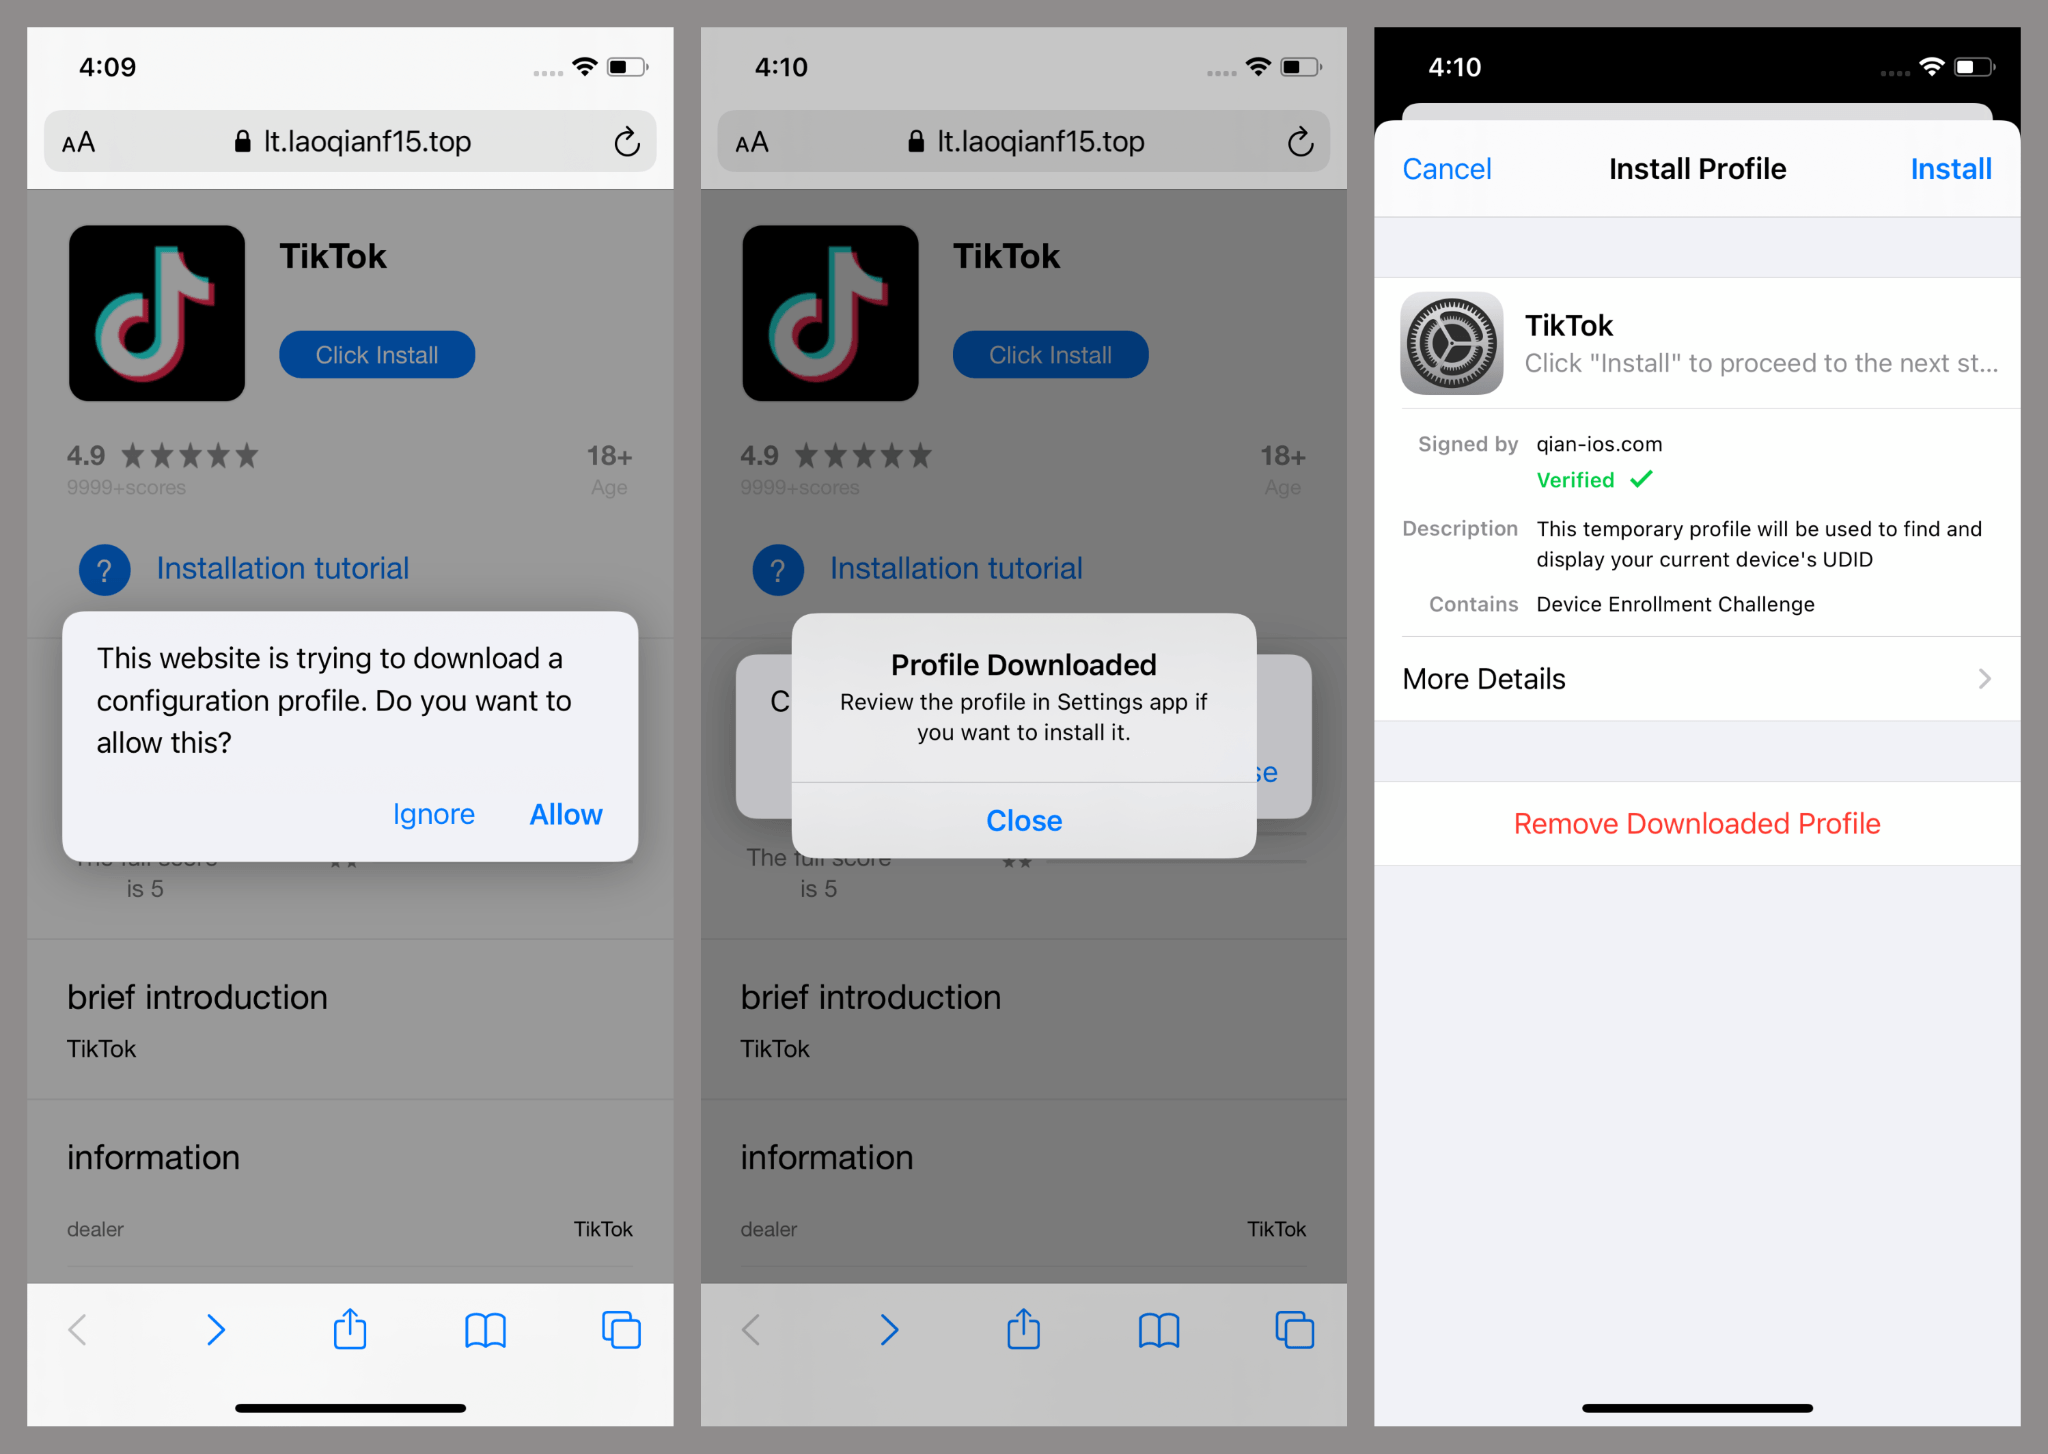
Las aplicaciones de casino utilizan la integración del marco de trabajo LSPosed, funcionando como módulos Xposed maliciosos que se enganchan a los puntos de entrada de las aplicaciones. Una aplicación de mensajería infectada con características de intercambio de criptomonedas alcanzó más de 10.000 instalaciones en Google Play antes de ser eliminada tras las notificaciones de Kaspersky.
Las aplicaciones web progresivas se propagan a través de plataformas de estafas que publicitan esquemas Ponzi en populares redes sociales. Estas páginas que contienen PWA solicitan a los usuarios que descarguen archivos APK que registran controladores de descarga de contenido, procesando imágenes JPEG y PNG a través de la tecnología de reconocimiento óptico de caracteres (OCR) de Google ML Kit para identificar capturas de pantalla con texto.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Vignesh Karunanidhi
Vignesh es escritor de contenido cripto, periodista cripto, editor de contenido y gestor de redes sociales. Ha trabajado con Watcher.guru, BeInCrypto, CoinGape, Milkroad y Airdrops durante más de 6 años. Sus habilidades para cubrir noticias de tecnología, robótica, negocios e inteligencia artificial se perfeccionaron gracias a una maestría en Comercio.









