




كولدكارد تعيد النظر في سياسة الاحتفاظ بالبيانات وتستعد لـ "الالتزامات القانونية" الناجمة عن اختراق بقيمة 100 مليون دولار

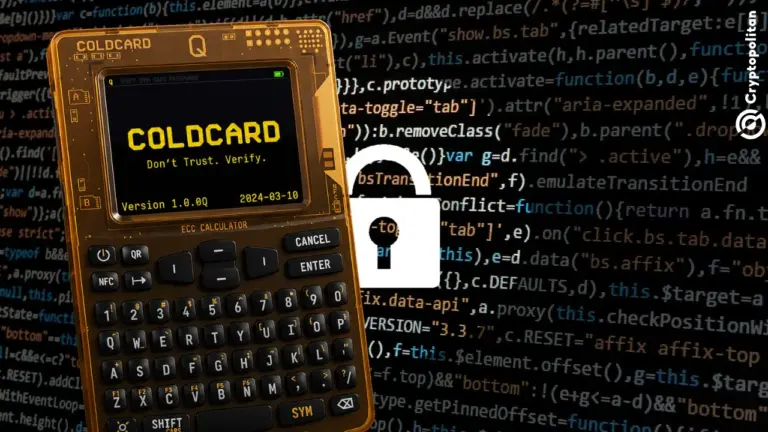
- تقوم شركة Coinkite بإلغاء سياسة Coldcard الخاصة بالحذف التلقائي لسجلات العملاء، مستشهدة بالالتزامات القانونية.
- استغل ثغرة في البرنامج الثابت لسحب حوالي 116 مليون دولار من عملة البيتكوين منذ 30 يوليو 2026.
- مع اختفاء 1,816 بيتكوين من أكثر من 5,200 عنوان وتضرر حاملي العملات الكنديين بشكل أكبر، أعادت هذه القضية إثارة الشكوك حول الاحتفاظ الذاتي بالأصول.
أبلغت شركة كوينكيت، الشركة المصنعة لمحفظة كولدكارد التي تعرضت للاختراق بقيمة 116 مليون دولار في أكبر حادث أمني في يوليو، مستخدمِيها بأنها أجرت تغييرات كبيرة في طريقة تخزين بياناتهم استعداداً للالتزامات القانونية التي قد تنشأ.
تضمنت الإشعار الذي أعيد توزيعه على حساب كولدكارد على منصة X في وقت مبكر من يوم الجمعة تفاصيل حول توقف كوينكيت عن مسح سجلات العملاء تلقائياً. ويُعد هذا الكشف عن تحول في الموقف ربطته الشركة مباشرة باختراق البرنامج الثابت الذي أدى إلى صرف أكثر من 100 مليون دولار من عملات البيتكوين من محافظها المادية منذ 30 يوليو 2026.
كيف تتعامل كوينكيت مع سجلات المستخدمين؟
أكدت كوينكيت أنها ستغير طريقة تعاملها مع بيانات العملاء "بشأن الحادث الأمني الذي أُعلن عنه في 30 يوليو 2026". ومع ذلك، كانت الشركة تحذف سجلات العملاء بشكل روتيني قبل ذلك الإعلان، باستثناء عناوين بريدهم الإلكتروني ودول إقامتهم.
يُعد التغيير في الممارسة القياسية للشركة المصنعة لمحفظة كولدكارد جزءاً مما وصفته بأنه استعداد لـ "الالتزامات القانونية" الناجمة عن السرقة.
لم تحدد الشركة في بيانها المعلومات التي تنوي تخزينها أو المدة التي ستحتفظ بها بها في المستقبل.
ومع ذلك، يُعد هذا أحدث تحول كبير بعيداً عن روح الخصوصية والحفظ الذاتي التي أصبحت شعاراً لمتبعي البيتكوين المتشددين لعقود.
ماذا حدث لمحفظة كولدكارد؟
كوينكيت إعادة النظر في سياسة الاحتفاظ بالبيانات تأتي بعد واحدة من أسوأ حوادث الأمن السيبراني في العام، والتي استغلت الإصدار 4.0.1 من البرنامج الثابت الذي أرسلته الشركة في مارس 2021.
عندما حذرت شركة TRM Labs، مما يعكس خطورة الثغرة الأمنية، حيث أن تثبيت البرنامج الثابت المصحح يحمي المحافظ المستقبلية فقط. يجب اعتبار أي بذرة (seed) تم إنشاؤها على كولدكارد المعيبة بين مارس 2021 وتاريخ التصحيح غير آمنة.
حتى الآن، أفادت كريبتوبوليتان عن أربع موجات هجومية منذ 30 يوليو عندما تم الكشف عن الاختراق لأول مرة.
أدت الموجة الأولى إلى إفراغ حوالي 594 بيتكوين، بقيمة تقارب 38 مليون دولار في ذلك الوقت، من حوالي 500 محفظة في 25 دقيقة. وتتبع غالاكسي ريسيرش ثلاث موجات أخرى على مدار الأيام الأربعة التالية. ووفقاً لهذا التقرير، وصل غنيمة المهاجم الآن إلى 1,816 بيتكوين عبر أكثر من 5,200 عنوان.
تصفها شركة TRM بأنها ثالث أكبر عملية اختراق للعملات المشفرة في عام 2026، وهو العام الذي فقدت فيه الصناعة بالفعل أكثر من 1.2 مليار دولار عبر 276 حادثاً.
كوينكيت ترد على ادعاءات "أنهم كانوا على علم"
ومع تراكم الخسائر، تزايدت الاتهامات بأن كوينكيت أخفت العيب لسنوات. وقد كانت الشركة تصحح السجل علناً.
رداً على جاك مالرز في 7 أغسطس، كتبت COLDCARD أنه "لم يكن هناك تراجع في إنتروبيا ضعيفة"، جاعلةً أن مولد الأرقام العشوائية الضعيف، المسمى Yasmarang، هو مولد الأغراض العامة المدمج في MicroPython الذي تم تقديمه في المصدر، وليس تراجعاً من كوينكيت.
وعلى صعيد منفصل، ظهرت تقارير في 5 أغسطس تفيد بأن حلقة "ملخص حفرة الأرانب 2021" التي غالباً ما استشهد بها كدليل على المعرفة المسبقة تشير إلى خطأ مختلف، وليس مشكلة مولد الأرقام العشوائية. و صفحة الإفصاح التاريخية الخاصة بالشركة تدرج 23 حدثاً ذا صلة بالأمن يعود تاريخها إلى عام 2019، وقد أشارت الشركة مراراً إلى النقاد لهذه الصفحة.
كندا تضررت بشدة
أثرت الجغرافيا على حجم الضرر. وكشفت كريبتوبوليتان في يونيو أن DFS اقترحت لوائح جديدة للعملات المستقرة تهدف إلى مواءمتها مع قانون GENIUS ACT مع الحفاظ على ضوابطها الحالية. ويشمل ذلك التغطية الكاملة بالاحتياطيات والتدقيق المستقل. في 5 أغسطس أن حوالي 25% من الخسائر المنسوبة تعود لحاملي العملات في كندا، مع تأثر الولايات المتحدة وتايلاند بشدة أيضاً، بناءً على بيانات تشيناليسيس التي تربط قاعدة بيانات عناوين المحافظ بالمناطق المحتملة.
نسبت تشيناليسيس تعرض كندا للخطر إلى التبني المبكر للبيتكوين وحملات المؤثرين التي دفعت بمحفظة كولدكارد محلياً.
امتد تأثير الحادث ليشمل نطاقاً أوسع. ذكرت ملاحظة البحث الأسبوعية من CoinMarketCap أن الاختراق هز الثقة في الحفظ الذاتي ودفع بعض متبعي البيتكوين للعودة نحو البورصات المركزية. ورداً على ذلك، بدأت مجموعة تسمى نفسها "الفريق الأحمر"، بقيادة الرئيس التنفيذي لشركة AnchorWatch روبرت هاميلتون، عمليات تدقيق مدعومة بالذكاء الاصطناعي لمحافظ البيتكوين والمكتبات، حيث تم فحص 150 مستودعاً برمجياً حتى الآن.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
الأسئلة الشائعة
كيف عملت ثغرة Coldcard؟
أدى عيب في البرنامج الثابت بتاريخ مارس 2021 إلى قيام بعض الأجهزة بتوليد البذور باستخدام مولد أرقام عشوائية برمجي ضعيف، مما قلل قوة المفتاح من 128 بت إلى ما يصل إلى 40 بت فقط، وهو مستوى منخفض بما يكفي لهجوم القوة الغاشمة عن بُعد دون الحاجة إلى وصول مادي إلى المحفظة.
كم بيتكوين سُرق ومتى؟
يبلغ إجمالي Galaxy Research، كما استشهدت به TRM Labs، نحو 1,816 بيتكوين، أي ما يعادل حوالي 116 مليون دولار، تم سحبها من أكثر من 5,200 عنوان عبر أربع موجات بدأت في 30 يوليو 2026.
هل يحمي تحديث البرنامج الثابت لـ Coldcard محفظة متأثرة؟
لا. وفقًا لـ TRM Labs، يقتصر التصحيح على تأمين المحافظ الجديدة فقط، لذا يجب على أي شخص تم إنشاء بذره على برنامج ثابت معيب إنشاء بذرة جديدة ونقل أمواله إليها.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









