



مدير التكنولوجيا في Coinkite بيتر غراي مرتبط بالكود وراء اختراق Coldcard بقيمة 114 مليون دولار

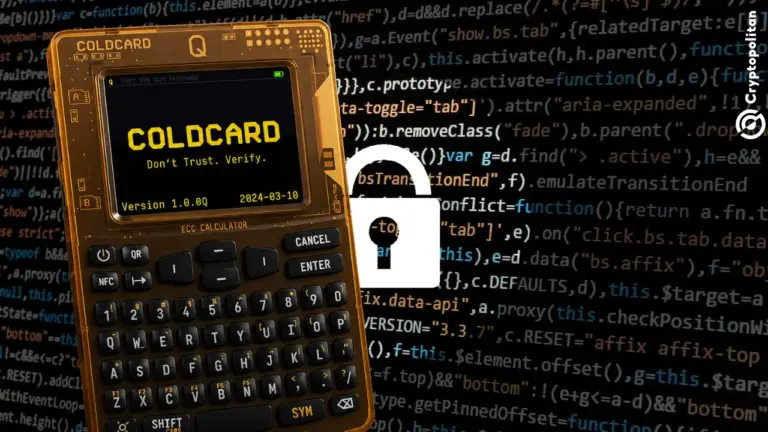
- تتبّع الباحثون كود العشوائية المعيب وراء اختراق محفظة Coldcard بقيمة 114 مليون دولار إلى بيتر غراي، أحد مؤسسي Coinkite.
- يقول المطوّر جيمس أوبييرن إنه حذّر Coinkite من العيب في مايو 2025.
- استغل المهاجمون أكثر من 5,200 عنوانًا عبر أربع موجات منذ 30 يوليو.
ربط الباحثون كود العشوائية المعيب في مركز اختراق محفظة Coldcard بمؤسس Coinkite ومدير التكنولوجيا بيتر غراي، الذي قال مطور Bitcoin جيمس أوبراين إنه تجاهل تحذيراً حول العيب في مايو 2025.
تم الآن صرف حوالي 114 مليون دولار عبر أكثر من 5,200 عنوان بيتكوين من خلال الاستغلال، وتقول Coinkite إنه لا يزال نشطاً.
توقيعات GPG التي تشير إلى شخص واحد
تم نشر المكتبة المعيبة، المسماة libngu، على GitHub تحت حساب مجهول الهوية باسم Switch. أن تم نشر في 4 أغسطس من قبل مطور Bitcoin جيمس أوبراين، قدم أدلة تشفيرية على أن الحساب يعود إلى غراي.
يعتمد تحليل أوبراين على توقيعات التزام GPG. ووفقاً للتحليل، هناك 58 التزاماً مؤلفاً باسم "Switck" تحمل توقيعات صالحة من المفتاح الشخصي لغراي، وهو نفس المفتاح الذي يوقع التزاماته تحت اسم Peter D. Gray في نفس المستودع.
على النقيض من ذلك، لم يقم حساب Switch بتحميل أي مفتاح خاص به. يذكر التحليل أنه تم إثبات تشفيرياً أن الهويتين هما شخص واحد.
تهم هذه الصلة لأن برنامج تشغيل إنتاج Coldcard يجلب libngu كاعتماد، وفقاً لتحليل أوبراين، الذي يستشهد أيضاً بـ Wizardsardine، شركة الأمن، التي وجدت أن المكتبة هي واحدة من ثلاثة مستودعات مشاركة في الثغرة.
تقرير من مايو 2025 لم يذهب إلى أي مكان
أشار أوبراين إلى الخطر منذ أكثر من عام أثناء تدقيق برنامج تشغيل Coldcard في مايو 2025.
قال إنه أراد تحديد مصدر العشوائية في المحفظة وتتبعه إلى libngu، وبعد ذلك أبلغ Coinkite عن العيب المحتمل في ذلك الوقت.
كتب أوبراين: "هذا هو نفس الشخص الذي تجاهل تقريري عن إمكانية وجود العيب في مايو 2025"، مشيراً إلى غراي. وأضاف أنه لم يخبر بعد بالقصة الكاملة لتلك المبادلة.
لم ترد Coinkite بعد على ادعاء الهوية في التقرير.
التزام واحد في 2021، لم يلاحظه أحد لمدة خمس سنوات
تتبع فريقا الهندسة والأمن في Block Bitcoin التزاماً مؤرخاً في 1 مارس 2021، غيّر كيفية بناء Coldcard لبذرة المحفظة. استبدل التغيير استدعاءً كان يسحب من مولد الأرقام العشوائية العتادي للجهاز بآخر سقط إلى مولد الأرقام العشوائية البرمجي في MicroPython.
اختبأ الخطأ في فحص معالج مسبق واحد. تم شحن الإصدار 4.0.0 من البرنامج الثابت مع العيب في 17 مارس 2021.
تم بناء البذور بكمية قليلة جداً من الانتروبيا، لذا يمكن للمهاجمين إعادة توليدها دون اتصال بشبكة وسحب الأموال دون لمس الجهاز أبداً. لم تتضمن أي من السرقات أجهزة مسروقة أو تصيداً أو برمجيات خبيثة.
Coinkite تخبر المالكين بنقل الأموال الآن
أخبرت Coinkite المستخدمين بالتصرف بعجلة. "يرجى التعامل مع هذا على أنه عاجل. قم بنقل أموالك"، نشرت الشركة، بينما أكدت أن الاستغلال لا يزال جارياً وطلبت من الحاملين إخطار الآخرين الذين "أقل نشاطاً على الإنترنت".
ليست كل المحافظ مكشوفة. تقول التقارير إن أجهزة Mk3 المهيأة على برنامج تشغيل 4.0.1 أو أحدث معرضة للخطر، بينما يجب على مالكي Mk4 وMk5 وQ الذين يعملون على برامج تشغيل أقل من 5.6.0 أو 1.5.0Q التحديث وإنشاء بذرة جديدة ونقل عملاتهم.
المحافظ المبنية بخيار رمي النرد في الجهاز، حيث يدخل المستخدم ما لا يقل عن 50 رمي مادي، لم تسلك المسار المعيب أبداً وتعتبر آمنة. كما صمدت كلمة المرور القوية لـ BIP-39 وإعدادات التوقيع المتعدد حيث يكون مفتاح Coldcard مجرد واحد من عدة موقّعين.
الخسائر بالقرب من 114 مليون دولار عبر أربع موجات
ال السرقة جاءت على دفعات. جاءت الموجة الأولى في 30 يوليو بنقل حوالي 1,083 BTC من 1,196 عنواناً خلال 41 دقيقة، بقيمة حوالي 70 مليون دولار. تلتها ثلاث موجات أخرى على مدى خمسة أيام، مع احتساب Galaxy Research للموجة الرابعة في وقت مبكر من 3 أغسطس، مما دفع الإجمالي المتراكم إلى حوالي 1,816 BTC.
بعض التقارير تضع القيمة قرب 116 مليون دولار، بينما تشير أخرى إلى 114 مليون دولار بالأسعار السائدة.
بيتكوين نفسها لم تتحرك كثيراً، حيث تداولت قرب 63,800 دولار خلال ساعات التداول في الولايات المتحدة يوم 4 أغسطس. وقال فينسنت بوزون، خبير الأمن السيبراني في شركة لصناعة المحافظ المنافسة ليدجر، إن الحادثة كانت "فشلًا في تنفيذ واحد وليس حكماً على الحفظ الذاتي للأصول"، مضيفاً أن الانتروبيا "يجب أن تكون متجذرة في عتاد آمن."
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
الأسئلة الشائعة
من كتب الكود وراء استغلال Coldcard؟
تحليل قام به مطوّر البيتكوين جيمس أوبييرن يشير إلى أن الحساب المجهول `switck`، مؤلف مكتبة libngu التي ولّدت بذورًا ضعيفة، هو مدير Coinkite التقني بيتر غراي، استنادًا إلى توقيعات GPG من المفتاح الشخصي لغراي على عمليات الإرسال (commits) التي أُجريت تحت كلا الاسمين.
كم بيتكوين سُرق في اختراق Coldcard؟
تُقدّر Galaxy Research ما يقارب 1,816 BTC سُرقت من أكثر من 5,200 عنوانًا عبر أربع موجات منذ 30 يوليو، بقيمة تتراوح بين 114 مليون دولار و116 مليون دولار.
أي محافظ Coldcard آمنة من الاستغلال؟
لم تتأثر المحافظ التي تم إنشاؤها باستخدام خيار رمي النرد في الجهاز مع 50 رميًا على الأقل، أو تلك المحمية بكلمة مرور BIP-39 قوية، أو إعدادات التوقيع المتعدد حيث يُعد مفتاح Coldcard موقّعًا واحدًا فقط.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









