





- TCLBANKER هو برمجية خبيثة بنكية برازيلية تراقب 59 نطاقًا مصرفيًا وعملة رقمية.
- ينتشر البرمج الخبيث من خلال الاستيلاء على جلسات واتساب ويب وحسابات Outlook لدى الضحايا لإرسال رسائل تصيد إلى جهات اتصالهم.
- المستهدفون الأساسيون هم مستخدمو العملات الرقمية والخدمات المالية في البرازيل.
اكتشف باحثو الأمن من مختبرات Elastic Security Labs برمجية خبيثة بنكية جديدة من البرازيل تُدعى TCLBANKER. عندما تصيب الجهاز، تتحكم في حسابات الضحية على واتساب وأوتلوك وترسل رسائل تصيد إلى جهات الاتصال الخاصة بهم.
يُشار إلى الحملة باسم REF3076. وبناءً على البنية التحتية وأنماط الكود المشتركة، ربط الباحثون TCLBANKER بعائلة البرمجيات الخبيثة المعروفة سابقاً MAVERICK/SORVEPOTEL.
البرمجية الخبيثة تنتشر عبر أداة بناء أوامر الذكاء الاصطناعي
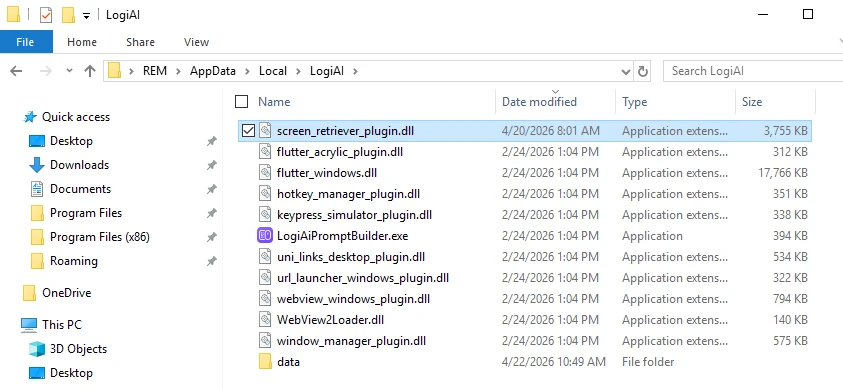
تقول مختبرات Elastic Security إن البرمجيات الخبيثة تأتي كمثبت مجرم لتطبيق Logi AI Prompt Builder، وهو تطبيق لوجيتك موقع حقيقي. يأتي المثبت في ملف ZIP ويستخدم تحميل DLL الجانبي لتشغيل ملف ضار يبدو وكأنه إضافة Flutter.
بمجرد التحميل، تنشر البرمجية الخبيثة حمولتين محميتين بـ .NET Reactor. إحداهما وحدة بنكية والأخرى وحدة دودة مبنية للانتشار الذاتي.
بعد التحميل، تنشر البرمجية الخبيثة حمولتين محميتين بـ .NET Reactor. إحداهما وحدة بنكية، والأخرى وحدة دودة يمكنها الانتشار ذاتياً.
فحوصات مضادة للتحليل تعيق الباحثين
هناك ثلاثة أجزاء تشكل البصمة التي يبنيها محمّل TCLBANKER.
- فحوصات مضادة للتصحيح (Anti-debugging).
- معلومات القرص والذاكرة.
- إعدادات اللغة.
تولد البصمة مفاتيح فك التشفير للحمولة المضمنة. إذا بدا شيء خاطئ، مثل وجود أداة تصحيح متصلة، أو بيئة محاكاة (sandbox)، أو مساحة قرص منخفضة، فإن فك التشفير ينتج بيانات عشوائية، وتتوقف البرمجية الخبيثة بصمت.
يقوم المحمّل أيضاً بتعديل وظائف تيليمتري ويندوز لإعماء أدوات الأمن. ويُنشئ مناورات استدعاء نظام مباشرة (syscalls) لتجنب الخطافات في وضع المستخدم (user-mode hooks).
تراقب عملية المراقبة (watchdog) باستمرار برامج التحليل مثل x64dbg وGhidra وdnSpy وIDA Pro وProcess Hacker وFrida. إذا تم العثور على أي من هذه الأدوات، تتوقف الحمولة عن العمل.
تفعّل الوحدة البنكية فقط على أجهزة الكمبيوتر البرازيلية
تتفعّل الوحدة البنكية على أجهزة الكمبيوتر الموجودة في البرازيل. هناك حد أدنى من فحوصات الحواجز الجغرافية (geofencing) التي تنظر إلى رمز المنطقة، والمنطقة الزمنية، وإعدادات النظام المحلية، وترتيب لوحة المفاتيح.
تقرأ البرمجية الخبيطة شريط عنوان المتصفح النشط باستخدام أتمتة واجهة مستخدم ويندوز (Windows UI Automation). وهي تعمل عبر العديد من المتصفحات مثل Chrome وFirefox وEdge وBrave وOpera وVivaldi، وتراقب عنوان URL النشط/العناوين كل ثانية.
ثم تطابق البرمجية الخبيثة عنوان URL مع قائمة من 59 عنوان URL مشفر. تحتوي هذه القائمة على روابط لمواقع الويب الخاصة بالعملات المشفرة والبنوك وشركات التكنولوجيا المالية في البرازيل.
عندما يزور الضحية أحد المواقع المستهدفة، تفتح البرمجية الخبيثة اتصال WebSocket مع خادم عن بعد. ثم يحصل المخترق على تحكم كامل عن بعد في الكمبيوتر.
بمجرد منح الوصول، يستخدم المخترق طبقة تراكب (overlay) تضع نافذة بدون حدود وفوق كل شاشات العرض. الطبقة غير مرئية في لقطات الشاشة، ولا يمكن للضحايا مشاركة ما يرونه مع الآخرين.
لطبقة التراكب الخاصة بالمخترق ثلاثة قوالب:
- نموذج لجمع بيانات الاعتماد مع رقم هاتف برازيلي مزيف.
- شاشة تقدم تحديث وهمية لنظام ويندوز.
- شاشة انتظار مزيفة "لتهديدات الصوت" (vishing) تبقي الضحايا مشغولين.
بوتات خبيثة تنشر البرمجية الخبيثة البرازيلية على واتساب وأوتلوك
تنشر الحمولة الثانية TCLBANKER إلى ضحايا جدد بطريقتين:
- تطبيق واتساب ويب.
- صناديق الوارد/حسابات أوتلوك.
يبحث بوت واتساب عن جلسات واتساب ويب النشطة في متصفحات كروميوم من خلال تحديد مواقع أدلة قواعد البيانات المحلية للتطبيق.
يقوم البوت بتكرار ملف تعريف المتصفح، ثم يشغل مثيل Chromium بدون واجهة. «المتصفح بدون واجهة هو متصفح ويب بدون واجهة مستخدم رسومية»، وفقاً لـ ويكيبيديا. ثم يحقن JavaScript لتجاوز كشف البوت ويجمع جهات اتصال الضحية.
في النهاية، يرسل البوت رسائل تصيد تحتوي على مثبت TCLBANKER إلى جهات اتصال الضحية.
يتصل بوت أوتلوك من خلال أتمتة كائنات المكونات (COM). تتيح أتمتة COM لبرنامج التحكم في برنامج آخر.
يأخذ البوت عناوين البريد الإلكتروني من مجلد جهات الاتصال وسجل صندوق الوارد، ثم يرسل رسائل بريد إلكتروني تصيد باستخدام حساب الضحية.
تحتوي رسائل البريد الإلكتروني على سطر الموضوع "NFe disponível para impressão"، والذي يعني باللغة الإنجليزية "فاتورة إلكترونية متاحة للطباعة". وهي تربط بنطاق تصيد ينتحل شخصية منصة ERP برازيلية.
نظراً لأن رسائل البريد الإلكتروني تُرسل من حسابات حقيقية، فمن المرجح أن تتجاوز مرشلات البريد العشوائي.
في الأسبوع الماضي، أفادت كريبتوبوليتان بأن الباحثين حددوا أربعة برمجيات خبيثة لنظام أندرويد تستهدف أكثر من 800 تطبيق للعملات المشفرة والبنوك ووسائل التواصل الاجتماعي من خلال طبقات تسجيل دخول مزيفة.
في تقرير آخر ، كان لبرمجية خبيثة تسمى StepDrainer تقوم بتصريف المحافظ عبر أكثر من 20 شبكة بلوكتشين باستخدام واجهات اتصال مزيفة لمحافظ الويب3.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. ابق هناك مع نشرتنا الإخبارية.
الأسئلة الشائعة
ما هو TCLBANKER وكيف ينتشر؟
TCLBANKER هو برمجية خبيثة بنكية برازيلية تُقدَّم عبر مُثبّت Logitech مخترق. يستولي على جلسات واتساب ويب وحسابات بريد Outlook لدى الضحايا لإرسال رسائل تصيد إلى جهات اتصالهم.
أي منصات عملات رقمية يستهدفها TCLBANKER؟
تراقب البرمجية الخبيثة قائمة مشفّرة تضم 59 نطاقًا بنكيًا وخدمات مالية وعملات رقمية برازيليّة. وتنشط جلسة تحكم عن بُعد عند زيارة أي من هذه المواقع عبر متصفح الضحية.
كيف يتجنب TCLBANKER الكشف من قبل باحثي الأمن السيبراني؟
يُنتج البرمج الخبيث بصمة بيئية بناءً على فحوصات منع الت debugger، ومكونات الأجهزة، وإعدادات اللغة، ثم يستخدم هذه البصمة لفك تشفير حمولته. إذا فشلت أي فحص، لا يتم فك تشفير الحمولة ويتوقف التنفيذ بصمت.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

راندا موسى
رندا موسى محررة وصحفية في كريبتوبوليتان تغطي التكنولوجيا والذكاء الاصطناعي والروبوتات والعملات الرقمية والاحتيال والاختراقات. عملت في مجال العملات الرقمية منذ عام 2017. شغلت مناصب في Forward Protocol وAmaZix وCryptosomniac. وتحمل رندا درجة البكالوريوس في الهندسة الكهربائية والإلكترونيات من جامعة برادفورد.









