







- TCLBANKER 是一款巴西银行特洛伊木马,监控 59 个银行和加密货币域名。
- 该恶意软件通过劫持受害者的 WhatsApp Web 会话和 Outlook 账户向其联系人发送钓鱼消息进行传播。
- 巴西的加密货币和金融科技用户是主要目标。
Elastic Security Labs的安全研究人员发现了一种名为TCLBANKER的新型巴西银行木马。 当它感染一台机器时,它会接管受害者的WhatsApp和Outlook账户,并向其联系人发送钓鱼消息。
该活动被标记为REF3076。基于常见的基础设施和代码模式,研究人员已将TCLBANKER与之前已知的恶意软件家族MAVERICK/SORVEPOTEL联系起来。
木马通过AI提示生成器传播
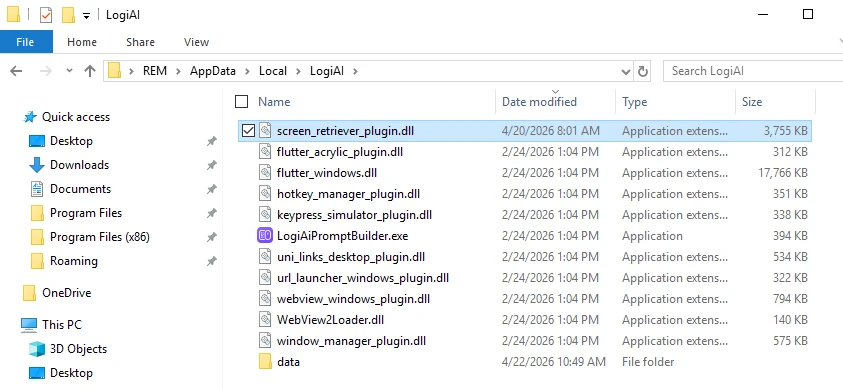
Elastic Security Labs表示,该恶意软件伪装成Logi AI Prompt Builder的特洛伊木马安装程序,后者是一个经过签名的真实罗技应用程序。安装程序以ZIP文件形式提供,并使用DLL侧加载技术运行一个看起来像Flutter插件的恶意文件。
加载后,该木马部署了两个受.NET Reactor保护的有效载荷。一个是银行模块,另一个是用于自我传播的蠕虫模块。
加载后,该木马部署了两个受.NET Reactor保护的有效载荷。一个是银行模块,另一个是可以自我传播的蠕虫模块。
反分析检查阻碍研究人员
TCLBANKER加载器构建的指纹由三个部分组成。
- 反调试检查。
- 磁盘和内存信息。
- 语言设置。
该指纹生成嵌入有效载荷的解密密钥。如果出现问题,例如附加了调试器、沙箱环境或磁盘空间不足,解密将产生乱码,恶意软件将无声停止。
加载器还会修补Windows遥测功能以蒙蔽安全工具。它创建直接系统调用跳板以避免用户模式钩子。
看门狗程序一直在寻找x64dbg、Ghidra、dnSpy、IDA Pro、Process Hacker和Frida等分析软件。如果发现任何这些工具,有效载荷将停止工作。
银行模块仅在巴西计算机上激活
银行模块在位于巴西的计算机上激活。至少有两次地理围栏检查,查看地区代码、时区、系统区域设置和键盘布局。
恶意软件使用Windows UI Automation读取活动浏览器地址栏。它适用于Chrome、Firefox、Edge、Brave、Opera和Vivaldi等多种浏览器,并每秒监控活动URL/URL。
然后,恶意软件将URL与59个加密URL列表进行匹配。该列表包含巴西加密、银行和金融科技网站的链接。
当受害者访问其中一个目标网站时,恶意软件会向远程服务器打开WebSocket。黑客随后获得对计算机的完全远程控制。
一旦获得访问权限,黑客就会使用覆盖层,在每个显示器上放置一个无边框、置顶的窗口。该覆盖层在截图中不可见,受害者无法与他人分享他们看到的内容。
黑客的覆盖层有三种模板:
- 带有虚假巴西电话号码的凭据收集表单。
- 虚假的Windows更新进度屏幕。
- “语音钓鱼等待屏幕”,让受害者保持忙碌。
恶意机器人通过WhatsApp和Outlook在巴西传播木马
第二个有效载荷通过两种方式将TCLBANKER传播给新受害者:
- WhatsApp网页应用。
- Outlook收件箱/账户。
WhatsApp机器人通过查找应用程序的本地数据库目录,在Chromium浏览器中寻找活动的WhatsApp Web会话。
该机器人克隆浏览器配置文件,然后启动无头Chromium实例。根据维基百科的说法,“无头浏览器是没有图形用户界面的Web浏览器”。然后它注入JavaScript以绕过机器人检测并窃取受害者的联系人信息。
最后,机器人向受害者的联系人发送包含TCLBANKER安装程序的钓鱼消息。
Outlook机器人通过组件对象模型(COM)自动化连接。COM自动化允许一个程序控制另一个程序。
机器人从联系人文件夹和收件箱历史记录中获取电子邮件地址,然后使用受害者的账户发送钓鱼电子邮件。
这些电子邮件的主题行是“NFe disponível para impressão”,英文意思是“电子发票可供打印”。它链接到一个冒充巴西ERP平台的钓鱼域名。
由于电子邮件是从真实账户发送的,它们更有可能绕过垃圾邮件过滤器。
上周,Cryptopolitan报道研究人员识别出四种针对800多个加密、银行和社交媒体应用程序的Android木马,这些木马使用虚假登录覆盖层。
在另一份报告中,一种名为StepDrainer的恶意软件正在通过虚假的Web3钱包连接界面,从20多个区块链网络中窃取钱包资产。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。
常见问题
TCLBANKER 是什么,它是如何传播的?
TCLBANKER 是一款通过被篡改的 Logitech 安装程序分发的巴西银行特洛伊木马。它劫持受害者的 WhatsApp Web 会话和 Outlook 电子邮件账户,向其联系人发送钓鱼消息。
TCLBANKER 针对哪些加密货币平台?
该特洛伊木马监控一个包含 59 个巴西银行、金融科技和加密货币域名的加密列表。当受害者在其浏览器中访问这些网站中的任何一个时,它会激活远程控制会话。
TCLBANKER 如何避免被安全研究人员检测?
该恶意软件从反调试检查、系统硬件和语言设置生成环境指纹,然后使用该指纹解密其有效载荷。如果任何检查失败,有效载荷将永远不会解密,执行也会静默停止。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Randa Moses
Randa Moses 是 Cryptopolitan 的编辑兼记者,专注于科技、人工智能、机器人技术、加密货币、诈骗及黑客攻击等领域的报道。自 2017 年以来,她一直活跃于加密货币领域,曾担任 Forward Protocol、AmaZix 和 Cryptosomniac 等公司的职务。Randa 拥有布拉德福德大学电气工程与电子工程学位。









