




- BIS 强调,随着加密资产服务提供商演变为金融中介,随之而来了一系列挑战。
- BIS 认为需要建立稳健的审慎监管框架,确保 MCIs 提供的服务质量与传统金融中介相当。
- 仅本月,DeFi 领域就因黑客攻击损失了近 5 亿美元。
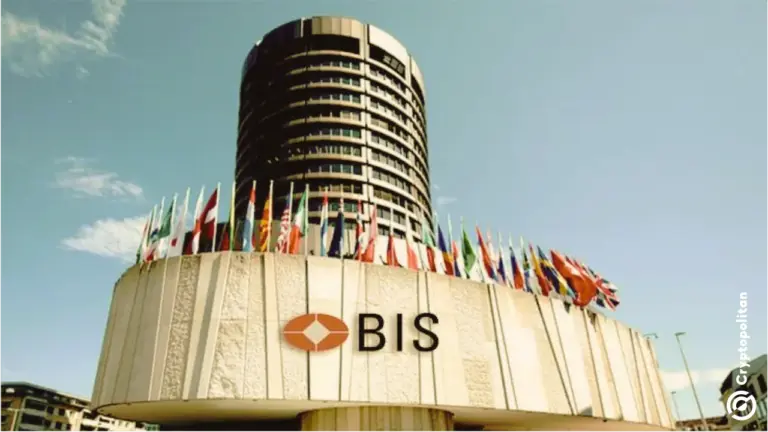
BIS 众所周知是“央行中的央行”,在其最新论文中强调需要适当的保障措施,因为加密资产服务提供商已不再是全球金融的边缘部分,而是成为了真正的金融中介。
这篇报道紧随 DeFi 黑客活动频繁的一个月之后。今年震撼 DeFi 领域的两大丑闻说明了 BIS 发布的论文中提到的 传染风险。
BIS 讨论加密资产服务提供商的快速演变
The 论文 论文承认,加密资产服务提供商的能力已超出其最初作为交易平台和托管服务提供商的角色。
论文提出了一种新的分类:多功能加密资产中介(MCIs),以表达这些公司现在提供的一些产品如何与曾经 exclusively 属于银行和主要经纪人的金融中介活动非常相似。
根据论文,MCIs 在接受客户加密资产并通过投资计划使用时,会承担信用、流动性和期限风险,并将这些资产用于资助借贷、做市和其他活动。
这使得它们几乎与传统金融中介处于同一水平。然而,论文指出,尽管如此,在许多司法管辖区,MCIs 在没有审慎保障措施的情况下运营。
与此同时,这些保障措施(如存款保险和央行流动性)适用于从事类似风险转换的传统金融对手方。这有助于 MCIs 逃避诸如不透明性等问题,从而导致严重的数据缺口。
BIS 还指出,随着传统金融(TradFi)和加密货币的整合,溢出效应的风险变得更加真实。
为了解决这些风险,BIS 提出了一套基于实体(EB)和基于活动(AB)的监管组合,尽管它承认这一路径可能面临挑战。
论文中提到的组织面临的一些挑战包括:现有加密资产监管框架对借贷活动的覆盖滞后、需要有效的跨境监管合作,以及有限的监管资源。
DeFi 市场经历了严峻考验
毫无疑问,DeFi 领域一直充斥着相当令人震惊的漏洞事件,仅本月的损失就几乎是今年前三个月总损失的 4 倍。
最新的丑闻是传染风险的一个绝佳例子,涉及 KelpDAO,攻击者利用了协议验证层中的漏洞。
这使他们凭空铸造了约 116,500 个 rsETH,然后将其用于从 Aave 等主要借贷平台借出 ETH。当市场意识到这一骗局时,rsETH 的价值崩溃,贷款方被迫承担损失。
结果导致约 2.92 亿美元被洗劫,Aave 以及其他借贷协议被迫暂停运营,以防止其流动性池发生系统性挤兑。
黑客本月还从 Drift 漏洞中提取了约 2.85 亿美元。
这些丑闻表明,DeFi 需要依赖代码之外的东西。
KelpDAO 的赃款已流向比特币
根据 Halborn 的安全分析师,最近的 KelpDAO 漏洞与朝鲜的 Lazarus 集团有关。X 平台上的侦探 ZachXBT 和 Tayvano 对此提供了佐证,Tayvano 分享 他在今天早些时候的一条推文中表示,朝鲜参与了此事,且资金已通过 Thorchain 完全洗白。
她的帖子是在 披露 KelpDAO 黑客在 1.5 天内将其持有的近 75,700 枚 ETH 几乎全部兑换成 BTC 之后发布的。
据报道,大部分交易发生在 THORChain 上,该平台因此获得了约 91 万美元的平台费用收入,这让人联想到该平台在 2025 年 2 月获得的恶名,当时同一嫌疑团伙通过同一渠道洗白了 Bybit 15 亿美元黑客攻击所得赃款。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









