






Un troyano brasileño secuestra WhatsApp para difundir phishing de criptomonedas

- TCLBANKER es un troyano bancario brasileño que monitorea 59 dominios de bancos y criptomonedas.
- El malware se propuja secuestrando las sesiones de WhatsApp Web y las cuentas de Outlook de las víctimas para enviar mensajes de phishing a sus contactos.
- Los usuarios brasileños de criptomonedas y fintech son los principales objetivos.
Los investigadores de seguridad de Elastic Security Labs han descubierto un nuevo troyano bancario brasileño llamado TCLBANKER. Cuando infecta una máquina, toma el control de las cuentas de WhatsApp y Outlook de la víctima y envía mensajes de phishing a sus contactos.
La campaña está etiquetada como REF3076. Basándose en infraestructura común y patrones de código, los investigadores han vinculado a TCLBANKER con la familia de malware previamente conocida MAVERICK/SORVEPOTEL.
El troyano se propaga a través de un constructor de prompts de IA
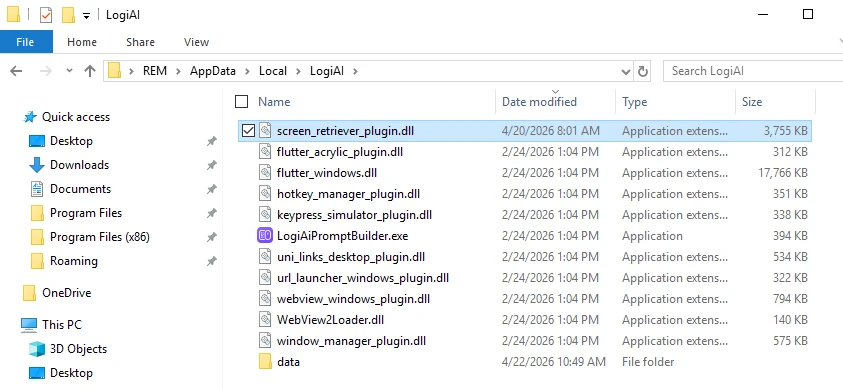
Elastic Security Labs dice que el malware llega como un instalador troyanizado para Logi AI Prompt Builder, que es una aplicación real firmada de Logitech. El instalador viene en un archivo ZIP y utiliza la carga lateral de DLL para ejecutar un archivo malicioso que parece un plugin de Flutter.
Una vez cargado, el troyano implementa dos cargas útiles protegidas con .NET Reactor. Una es un módulo bancario y la otra es un módulo gusano diseñado para la autopropagación.
Después de la carga, el troyano implementa dos cargas útiles protegidas con .NET Reactor. Una es un módulo bancario y la otra es un módulo gusano que puede propagarse a sí mismo.
Las comprobaciones anti-análisis bloquean a los investigadores
Hay tres partes que componen la huella digital que el cargador de TCLBANKER construye.
- Comprobaciones anti-depuración.
- Información del disco y la memoria.
- Configuración regional.
La huella digital genera las claves de descifrado para la carga útil incrustada. Si algo parece incorrecto, como un depurador adjunto, un entorno de sandbox o poco espacio en disco, el descifrado produce basura y el malware se detiene en silencio.
El cargador también parchea las funciones de telemetría de Windows para cegar a las herramientas de seguridad. Crea trampolines de syscall directos para evitar los ganchos de modo usuario.
Un perro guardián siempre está buscando software de análisis como x64dbg, Ghidra, dnSpy, IDA Pro, Process Hacker y Frida. Si se encuentra alguna de estas herramientas, la carga útil deja de funcionar.
El módulo bancario se activa solo en computadoras brasileñas
El módulo bancario se activa en computadoras ubicadas en Brasil. Hay un mínimo de dos comprobaciones de geocercado que examinan el código de región, la zona horaria, la configuración regional del sistema y el diseño del teclado.
El malware lee la barra de URL del navegador activo utilizando la Automatización de la Interfaz de Usuario de Windows. Funciona en muchos navegadores como Chrome, Firefox, Edge, Brave, Opera y Vivaldi, y monitorea la URL activa/URLs cada segundo.
El malware luego hace coincidir la URL con una lista de 59 URLs encriptadas. Esta lista contiene enlaces a sitios web de criptomonedas, bancos y fintech en Brasil.
Cuando una víctima visita uno de los sitios web objetivo, el malware abre un WebSocket a un servidor remoto. El hacker obtiene entonces el control remoto total de la computadora.
Una vez concedido el acceso, el hacker utiliza una superposición que coloca una ventana sin borde y siempre visible sobre cada monitor. La superposición no es visible en las capturas de pantalla y las víctimas no pueden compartir lo que ven con otros.
La superposición del hacker tiene tres plantillas:
- Un formulario de recopilación de credenciales con un número de teléfono brasileño falso.
- Una pantalla de progreso de actualización de Windows falsa.
- Una “pantalla de espera de vishing” que mantiene ocupadas a las víctimas.
Bots maliciosos propagan el troyano brasileño en WhatsApp y Outlook
La segunda carga útil propaga TCLBANKER a nuevas víctimas de dos maneras:
- Aplicación web de WhatsApp.
- Bandejas de entrada/cuentas de Outlook.
El bot de WhatsApp busca sesiones activas de WhatsApp Web en navegadores Chromium localizando los directorios de bases de datos locales de la aplicación.
El bot clona el perfil del navegador y luego lanza una instancia de Chromium sin interfaz gráfica. “Un navegador sin interfaz gráfica es un navegador web sin interfaz de usuario gráfica”, según Wikipedia. Luego inyecta JavaScript para evitar la detección de bots y recopila los contactos de la víctima.
Al final, el bot envía mensajes de phishing que contienen el instalador de TCLBANKER a los contactos de la víctima.
El bot de Outlook se conecta a través de la automatización del Modelo de Objetos de Componente (COM). La automatización COM permite que un programa controle otro programa.
El bot toma direcciones de correo electrónico de la carpeta Contactos y del historial de la bandeja de entrada, y luego envía correos electrónicos de phishing utilizando la cuenta de la víctima.
Los correos electrónicos tienen la línea de asunto “NFe disponível para impressão”, que significa en inglés, “Factura electrónica disponible para imprimir”. Enlaza a un dominio de phishing que suplanta una plataforma ERP brasileña.
Dado que los correos electrónicos se envían desde cuentas reales, es más probable que eviten los filtros de spam.
La semana pasada, Cryptopolitan informó que los investigadores identificaron cuatro troyanos de Android que apuntan a +800 aplicaciones de criptomonedas, bancos y redes sociales con superposiciones de inicio de sesión falsas.
En otro informe, un malware llamado StepDrainer ha estado drenando billeteras en +20 redes blockchain utilizando interfaces de conexión de billetera Web3 falsas.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Preguntas frecuentes
¿Qué es TCLBANKER y cómo se propaga?
TCLBANKER es un troyano bancario brasileño distribuido a través de un instalador de Logitech malicioso. Secuestra las sesiones de WhatsApp Web y las cuentas de correo electrónico de Outlook de las víctimas para enviar mensajes de phishing a sus contactos.
¿Qué plataformas de criptomonedas tiene como objetivo TCLBANKER?
El troyano monitorea una lista cifrada de 59 dominios de bancos, fintech y criptomonedas brasileñas. Activa una sesión de control remoto cuando una víctima visita cualquiera de esos sitios en su navegador.
¿Cómo evita TCLBANKER la detección por parte de investigadores de seguridad?
El malware genera una huella digital del entorno basada en comprobaciones anti-depuración, hardware del sistema y configuraciones de idioma, y luego utiliza esa huella para descifrar su carga útil. Si alguna comprobación falla, la carga útil nunca se descifra y la ejecución se detiene silenciosamente.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Randa Moses
Randa Moses es editora y reportera en Cryptopolitan, donde cubre tecnología, IA, robótica, criptomonedas, estafas y ciberataques. Ha trabajado en el espacio de las criptomonedas desde 2017. Ocupó cargos en Forward Protocol, AmaZix y Cryptosomniac. Randa posee un grado en Ingeniería Eléctrica y Electrónica de la Universidad de Bradford.









