



- Il malware AMOS è tornato, questa volta fingendosi l'app di registrazione dello schermo Loom e prendendo di mira i Mac per rubare i portafogli crittografici.
- I cybercriminali stanno utilizzando annunci Google falsi per indurre le persone a scaricare una versione dannosa di Loom che clona app legittime come Ledger Live.
Ecco che ricominciamo. Il malware AMOS per Mac è tornato in gioco, e questa volta indossa un nuovo travestimento. I loschi psicopatici dietro questo attacco hanno deciso di impersonare Loom, la popolare app di registrazione dello schermo con oltre 20 milioni di utenti.
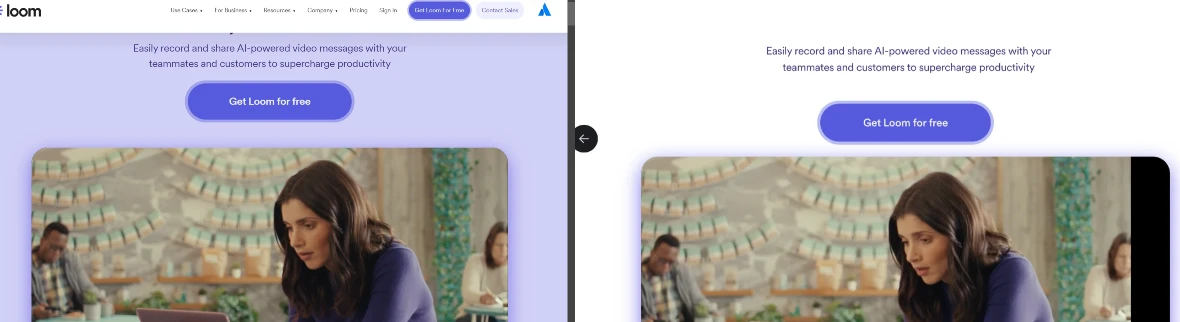
E indovinate un po'? Stanno usando Google Ads per attirare le vittime, rendendo questa operazione il più legittima possibile. Il piano? Indurre gli utenti ignari a scaricare una versione falsa di Loom da un sito web fasullo.
I ricercatori di Moonlock Lab riportano che questa ultima versione sta anche clonando app legittime di wallet crittografici, come Ledger Live. Sì, il malware AMOS sta sostituendo queste app di fiducia con cloni malevoli.
OUna volta sul tuo Mac, è finita. I tuoi wallet crittografici, i dati del browser, le password: tutti a disposizione. Il gruppo dietro questo attacco, probabilmente chiamato "Crazy Evil", sembra ben organizzato e collegato alle reti di cybercriminali russi.
Le persone avrebbero cliccato su questi annunci, pensando di ottenere la cosa reale, e invece sarebbero state reindirizzate a un sito sospetto chiamato smokecoffeeshop[.]com.
Da lì, le cose si sono fatte più strane. Le vittime si sarebbero ritrovate su un sito web che sembra esattamente quello di Loom, ma è una trappola. Un clic sul pulsante di download, e boom: il tuo Mac è ora infettato dal nuovo malware AMOS.
Questo è un prodotto di alta qualità sul mercato nero. Affittarlo potrebbe costare fino a 3.000 dollari al mese. E perché così costoso? Perché questa cosa fa tutto. Ruba file, cattura la cronologia del browser, acquisisce le credenziali, svuota i tuoi wallet crittografici: fa tutto.
Questo è un malware di prim'ordine, gente.
Hanno clonato anche altre app: Figma, TunnelBlick (una VPN), Callzy e persino un caso bizzarro chiamato BlackDesertPersonalContractforYouTubepartners[.]dmg.
Moonlock ha trovato alcuni indizi che collegano Crazy Evil a questa campagna sul dark web. Hanno imbattuto in un annuncio di reclutamento che cercava persone per unirsi a un team che usa — indovinate un po' — il malware AMOS.
Questo annuncio vantava persino la sua capacità di sostituire "Ledger" su macOS, confermando che la stessa versione di AMOS trovata nel mondo reale veniva spinta da questi ragazzi, impersonando Loom.
Ulteriori indagini hanno rivelato un indirizzo IP legato a questo pasticcio: 85[.]28[.]0[.]47. Quando Moonlock ha analizzato questo IP su VirusTotal, un sito che controlla la presenza di malware, ha segnalato 93 file come malevoli.
E indovinate un po': quei file avevano connessioni con un'entità governativa russa. Caso? Forse, ma probabilmente no. Il fornitore di servizi Internet (ISP) dell'IP era elencato come Gorodskaya elektronnaya svyaz Ltd, aka Gesnet[.]ru, una società russa.
Gesnet sembra gestire una grande rete, ma buona fortuna nel trovare informazioni dettagliate su di loro. Il mercato ISP russo è opaco, per non dire altro, con leggi severe che rendono la trasparenza quasi impossibile per agli esterni.
Per ora, la migliore difesa è un buon attacco. Resta vigile, non cliccare su annunci sospetti e, per l'amore delle criptovalute, tieni d'occhio le tue app.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Jai Hamid
Jai Hamid si occupa di criptovalute, mercati azionari, tecnologia, economia globale ed eventi geopolitici che influenzano i mercati da 6 anni. Ha collaborato con pubblicazioni focalizzate sulla blockchain, tra cui AMB Crypto, Coin Edition e CryptoTale, per analisi di mercato, grandi aziende, regolamentazione e tendenze macroeconomiche. Si è formata presso la London School of Journalism e ha condiviso tre volte le sue analisi sui mercati delle criptovalute su una delle principali reti televisive dell'Africa.









