






Kaspersky : Les principaux escrocs ciblent les voleurs de crypto avec de fausses clés de portefeuille pour voler des fonds


- Les escrocs appâtent les voleurs de crypto en partageant des phrases de récupération pour des portefeuilles contenant de faux fonds, exploitant les transferts de frais pour voler des jetons TRX.
- Kaspersky a révélé que cette campagne utilise des commentaires YouTube, où les voleurs numériques sont trompés pour exposer les données de leurs portefeuilles de cryptomonnaie.
- La société de sécurité a identifié plusieurs arnaques en 2024, dont la campagne « Tusk », qui utilise un logiciel malveillant pour intercepter les transactions de cryptomonnaie et recueillir des informations d'identification privées.
Le cabinet de cybersécurité Kaspersky a mis au jour une arnaque unique ciblant les voleurs de crypto. Le système attire les opportunistes potentiels avec des portefeuilles cryptographiques semblant chargés, pour ensuite soutirer leurs fonds lorsqu'ils tentent d'y accéder. Cette manœuvre inventive démontre la sophistication croissante des cybercriminels dans l'espace des actifs numériques.
Selon Kaspersky, les principaux escrocs se font passer pour des utilisateurs de crypto naïfs en partageant publiquement des phrases de récupération (seed phrases), les clés nécessaires pour accéder aux portefeuilles crypto, dans les commentaires YouTube. Ces commentaires, publiés par des comptes nouvellement créés, incluent souvent un appel à l'aide pour transférer des fonds depuis un portefeuille supposé contenir des actifs importants.
« Les escrocs ont inventé une nouvelle astuce… Ils publient des phrases de récupération (seed phrases) de portefeuilles crypto dans les commentaires YouTube en utilisant des comptes nouvellement créés », a détaillé l'analyste de Kaspersky, Mikhail Sytnik, dans un récent article de blog.
Il n'y a pas d'honneur parmi les voleurs – Comment fonctionne l'arnaque à la clé privée
Un portefeuille observé par Kaspersky contenait environ 8 000 $ en USDT sur le réseau Tron. Pour accéder à ces fonds, un voleur devrait d'abord envoyer du TRX, le jeton natif de la blockchain, pour couvrir les frais de réseau.
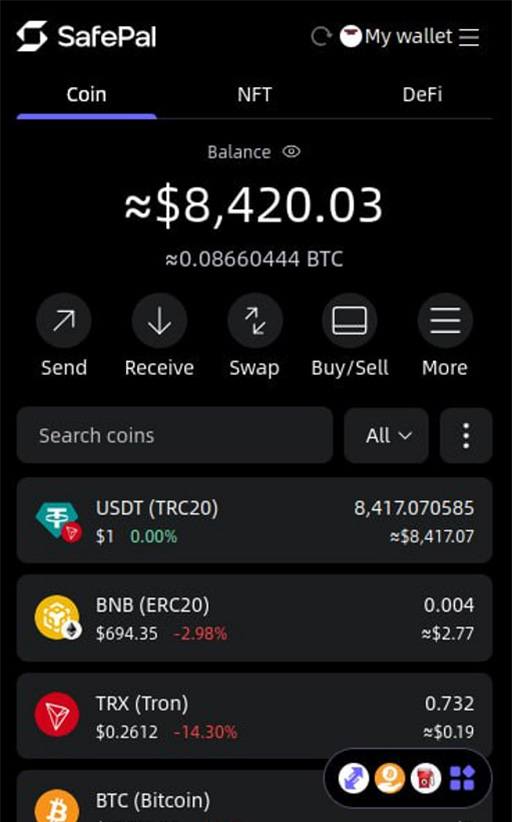
Le système exploite principalement les individus cherchant à profiter de l'erreur supposément « stupide » des autres. Une fois à l'intérieur du portefeuille appât, ces voleurs numériques constatent qu'il est rempli d'USDT, un jeton TRC20 lié au dollar américain.
Puisque le portefeuille ne dispose pas de suffisamment de TRX pour les retraits, ils sont invités à envoyer des fonds depuis leurs propres portefeuilles. Cette action déclenche le « siphon », détournant le TRX vers l'adresse de l'escroc.
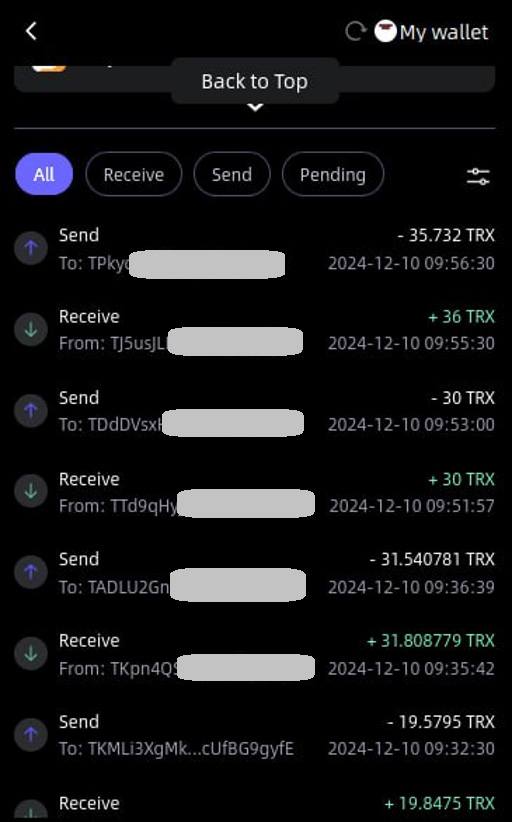
Les escrocs ont truqué le système, et dès que le TRX est envoyé, il est immédiatement redirigé vers un portefeuille séparé contrôlé par les attaquants, laissant le voleur les mains vides.
L'analyse de Kaspersky a comparé les escrocs à des Robin des Bois numériques, ciblant les acteurs non éthiques dans l'espace crypto. Cependant, les victimes finales restent celles qui laissent leur cupidité l'emporter sur leur prudence.
L'entreprise de sécurité exhorte les utilisateurs de crypto à faire preuve de prudence face à l'utilisation répétée de phrases de récupération identiques dans plusieurs commentaires. Il pourrait s'agir d'une opération bien planifiée et coordonnée pour voler leurs actifs.
Campagnes d'arnaque ciblant les utilisateurs de crypto
Les conclusions de Kaspersky vont au-delà des arnaques aux phrases de récupération. En août, l'équipe de réponse d'urgence globale (GERT) de l'entreprise a identifié une campagne de fraude plus large visant les utilisateurs de Windows et macOS dans le monde entier.
Cette opération utilise des sites web factices soignés pour imiter des services légitimes, tels que des plateformes de crypto, des jeux de rôle en ligne et des outils d'IA. Ces imitations sophistiquées sont conçues pour inciter les victimes à partager des informations sensibles ou à télécharger des logiciels malveillants.
« La corrélation entre les différentes parties de cette campagne et leur infrastructure partagée suggère une opération bien organisée, potentiellement liée à un seul acteur ou groupe ayant des motifs financiers spécifiques », a déclaré Ayman Shaaban, responsable de la réponse aux incidents chez GERT de Kaspersky.
Surnommée « Tusk », l'enquête de Kaspersky a révélé que la campagne comprend diverses sous-opérations ciblant les sujets liés à la crypto, au jeu vidéo et à l'IA. L'infrastructure malveillante s'étend également à 16 autres thèmes, soit des sous-campagnes retirées, soit de nouvelles encore à lancer.
Des chaînes de code malveillant découvertes lors de l'enquête ont montré des communications entre les serveurs des attaquants en russe, avec des références au terme « Mammoth » (« Мамонт »), argot pour « victime » parmi les acteurs de la menace russophones. Cette indication linguistique a contribué au nom de la campagne.
La campagne Tusk utilise des logiciels malveillants de type info-stealer tels que Danabot et Stealc, ainsi que des clippers de presse-papiers, dont certains sont des variantes open-source écrites en Go. Les info-stealers extraient les identifiants, les détails des portefeuilles et d'autres informations sensibles, tandis que les clippers interceptent les adresses de portefeuilles cryptographiques copiées dans le presse-papiers, en les remplaçant par des adresses malveillantes contrôlées par les attaquants.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Florence Muchai
Florence couvre depuis 6 ans l'actualité crypto, du jeu vidéo, de la technologie et de l'IA. Ses études en informatique à l'Université de sciences et technologies de Meru et sa formation en gestion des catastrophes et en diplomatie internationale à l'MMUST lui ont amplement permis de développer des compétences linguistiques, d'observation et techniques. Florence a travaillé au sein du groupe VAP et en tant qu'éditrice pour plusieurs médias spécialisés dans la crypto.









